Como identificar se o seu site foi vítima de um ataque de SQL Injection
Olá! Aqui é a Sensei da GeHost. 🧘♀️ Sei que só de ouvir "SQL Injection" já bate aquele friozinho na barriga, mas respira: esse guia vai te ensinar, com calma e sem termos técnicos complicados, a reconhecer os sinais desse tipo de ataque e o que fazer caso ele aconteça no seu site.
Um ataque de SQL Injection acontece quando alguém mal-intencionado consegue "conversar" diretamente com o banco de dados do seu site através de um formulário, campo de busca ou URL mal protegidos — e a partir daí pode ler, alterar ou até apagar informações. Vamos aprender a identificar os rastros que esse tipo de invasão costuma deixar.
1. Fique de olho nos sinais de alerta
Antes de sair investigando o banco de dados, observe o comportamento geral do site. Esses são os sintomas mais comuns:
- Páginas com conteúdo estranho: textos, links ou banners que você nunca colocou, geralmente de apostas, remédios ou sites suspeitos.
- Erros de banco de dados aparecendo na tela para o visitante, tipo mensagens técnicas de SQL que não deveriam ficar visíveis.
- Login de administrador não funciona mais ou aparecem usuários/administradores que você não cadastrou.
- Picos estranhos de acesso vindos de poucos IPs, muitas vezes fora do Brasil, concentrados em horários incomuns.
- Lentidão repentina do site ou do banco de dados sem motivo aparente.
💡 Dica da Sensei: se o visitante do seu site começar a ver mensagens de erro tipo "SQL syntax error" na tela, é quase certeza de que alguém está testando (ou já conseguiu) injetar comandos no seu banco. Isso precisa de atenção imediata.
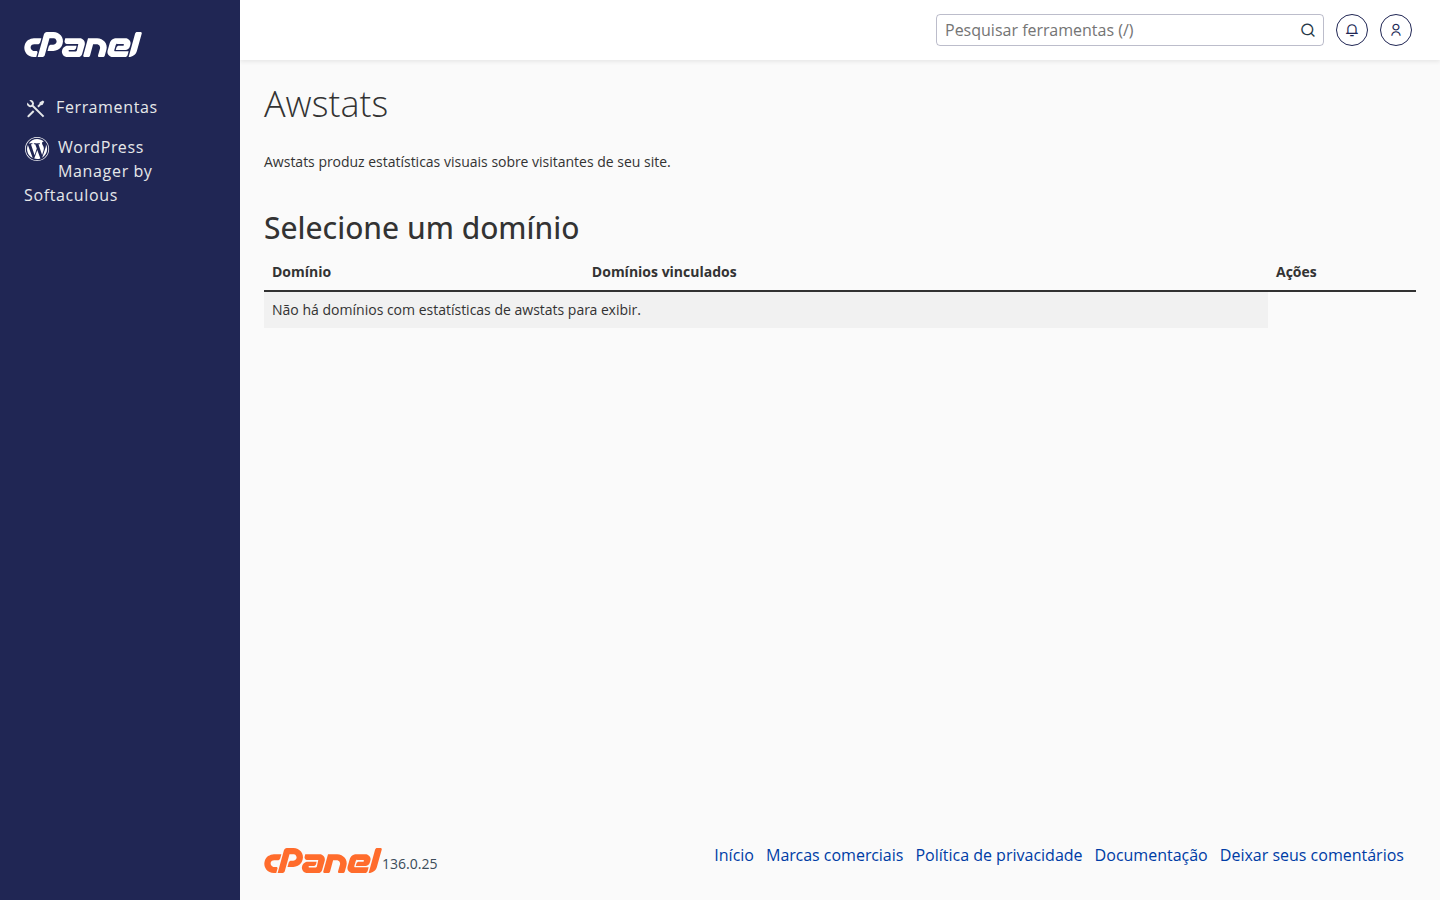
2. Confira as estatísticas de acesso
Dentro do cPanel você tem acesso às métricas de visitantes do seu domínio (Awstats). Vale dar uma olhada por lá para identificar picos de tráfego fora do padrão ou muitas requisições repetidas em uma mesma página — um comportamento comum durante tentativas automatizadas de SQL Injection.
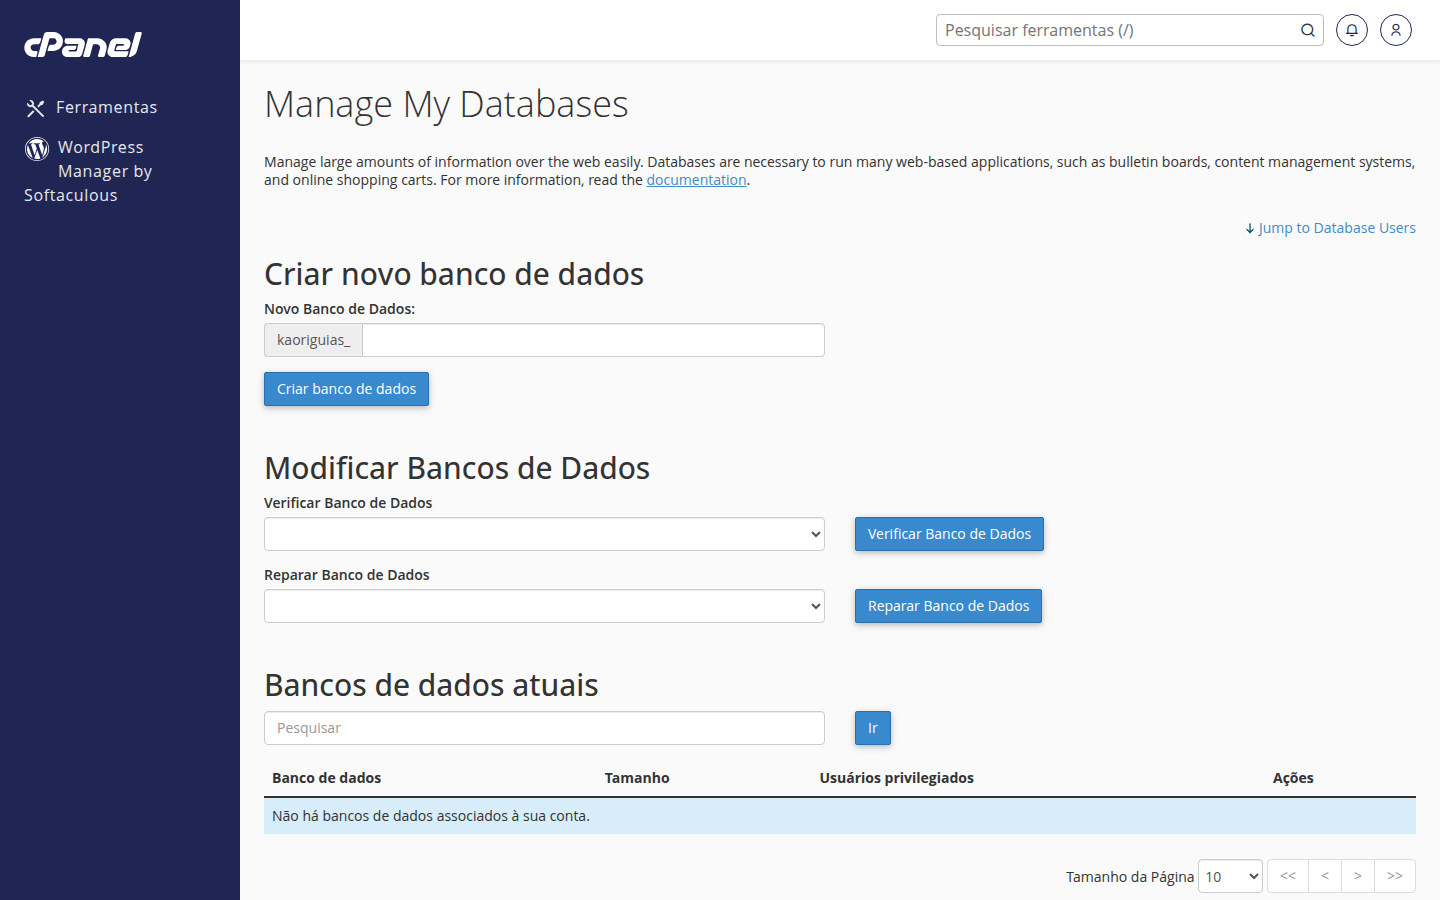
3. Dê uma olhada no seu banco de dados
Acesse o cPanel e vá até Bancos de Dados MySQL. Lá você consegue ver os bancos vinculados ao seu site e, através do phpMyAdmin (disponível no mesmo painel), consegue abrir as tabelas para conferir se tudo está do jeitinho que deveria estar.
- Verifique tabelas de usuários/administradores: existe algum cadastro que você não reconhece?
- Olhe campos de texto (como descrições de produtos, posts ou comentários): há algum código estranho, tags script ou links que não fazem sentido?
- Confira se surgiram tabelas novas que você nunca criou.
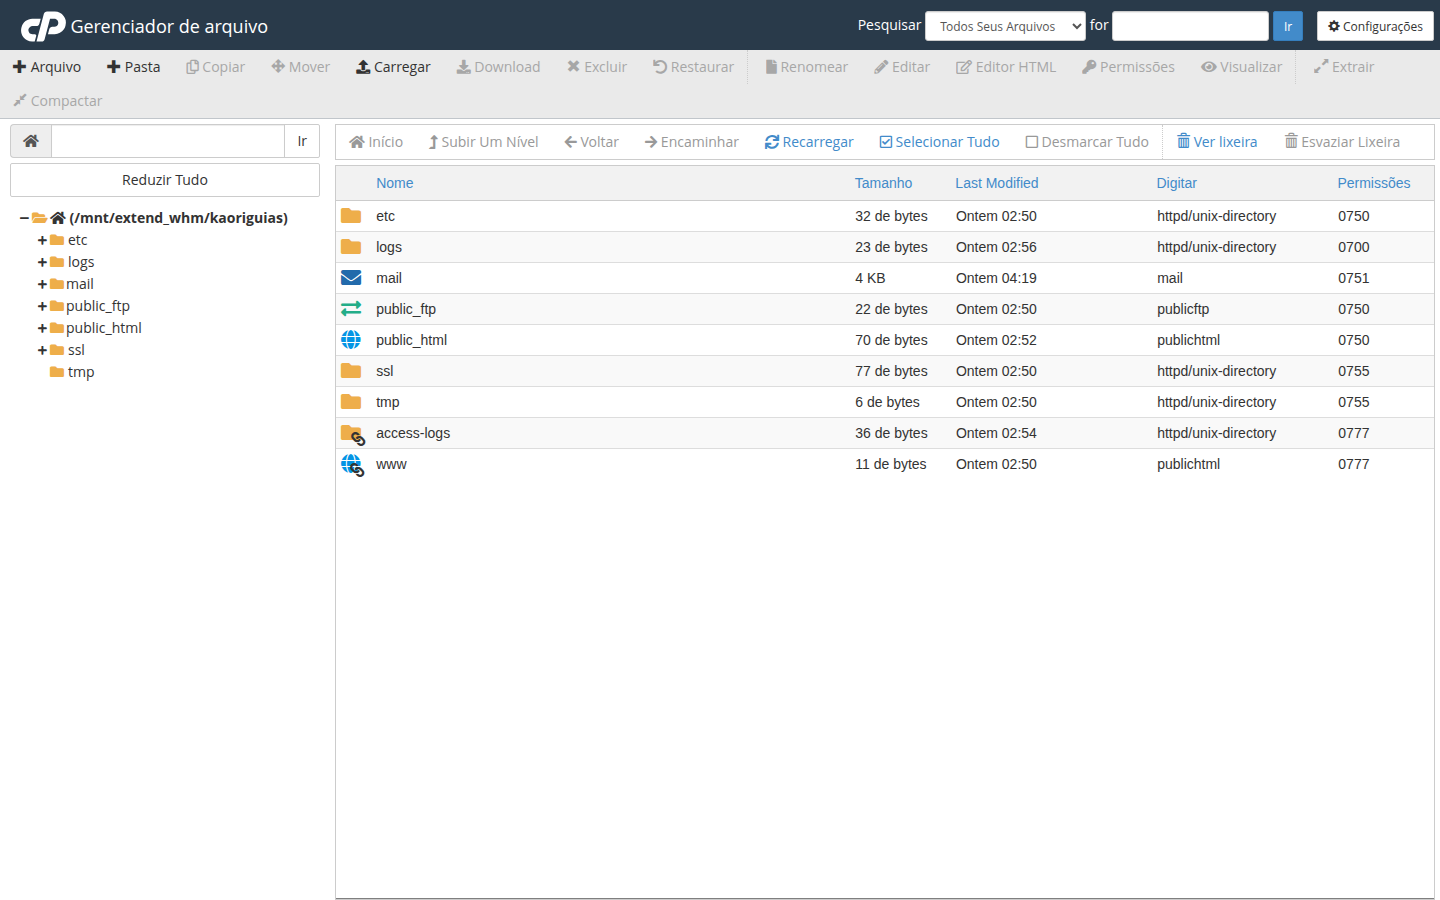
4. Verifique os arquivos do site
Muitos ataques de SQL Injection são usados como porta de entrada para deixar arquivos maliciosos escondidos no seu site (os famosos "backdoors"). No Gerenciador de Arquivos do cPanel, dentro da pasta public_html, observe:
- Arquivos com nomes estranhos ou datas de modificação recentes que você não reconhece.
- Arquivos
.phpsoltos em pastas onde normalmente só ficam imagens ou arquivos estáticos. - Alterações em arquivos importantes do seu sistema (como o de configuração do site) que você não fez.
5. O que fazer se você confirmar o ataque
Calma, respira fundo — dá pra resolver! Siga esta ordem:
- Troque todas as senhas: cPanel, banco de dados, área de administração do site e FTP.
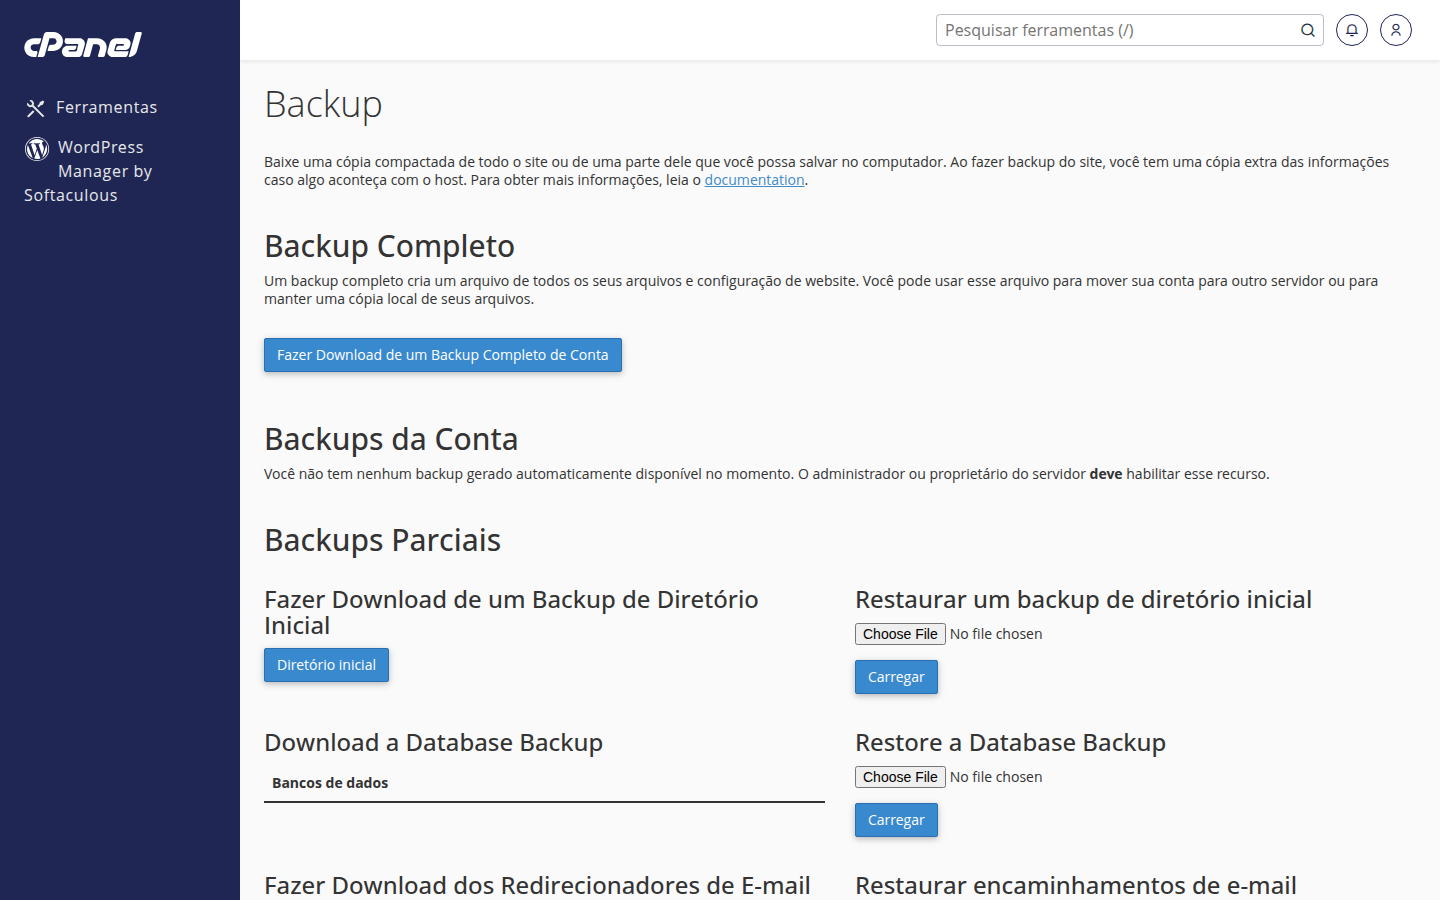
- Restaure um backup limpo, de antes do ataque, pela seção Backup do cPanel (é possível restaurar backup completo ou só o banco de dados/diretório afetado).
- Atualize seu site: se ele usa algum CMS (WordPress, Joomla etc.), atualize o sistema, o tema e todos os plugins/extensões para a versão mais recente — grande parte das brechas de SQL Injection vem de plugins desatualizados.
- Revise os formulários e campos de busca do seu site com quem desenvolveu ele, para garantir que os dados enviados pelos visitantes sejam tratados com segurança.
- Abra um chamado com a nossa equipe pelo painel.gehost.com.br contando o que você identificou — quanto mais detalhes (prints, horários, páginas afetadas), mais rápido conseguimos te ajudar.
6. Como se proteger para o futuro
- Mantenha CMS, temas e plugins sempre atualizados.
- Use senhas fortes e únicas para cPanel, banco de dados e área administrativa.
- Evite plugins ou scripts de fontes não confiáveis.
- Faça backups periódicos (além dos que o cPanel já oferece) e guarde uma cópia fora do servidor.
- Considere instalar um certificado SSL, se ainda não tiver — ele ajuda a proteger a comunicação entre o visitante e o seu site. Isso também pode ser conferido na seção SSL/TLS do seu cPanel.
🌱 A Sensei sempre diz: segurança não é um evento único, é um hábito. Um cuidado de rotina hoje evita uma dor de cabeça grande amanhã.
Se depois de seguir esses passos você ainda tiver dúvidas ou achar algo suspeito no seu site, não hesite em chamar a nossa equipe pelo painel do cliente. Estamos aqui para te ajudar a manter tudo seguro e funcionando redondinho! 💚
