Seu site apareceu como "Site inseguro" no Google? Vamos resolver juntos 🛡️
Calma, respira. Se você chegou aqui porque o Google Chrome (ou outro navegador) mostrou aquela tela vermelha assustadora — "Este site pode prejudicar seu computador" ou "Site enganoso à frente" — saiba que isso é mais comum do que parece, e tem conserto. Eu sou a Sensei da GeHost e vou te guiar, passo a passo, sem termos técnicos complicados, até o seu site voltar a ficar verdinho e confiável aos olhos do Google.
Primeiro, o que é o "Google Safe Browsing"?
É um sistema do próprio Google que varre bilhões de sites em busca de sinais de malware (programas maliciosos), phishing (páginas falsas tentando roubar dados) ou conteúdo enganoso. Quando ele encontra algo suspeito no seu domínio, ele "marca" o site numa lista negra, e todo navegador baseado em Chrome (Chrome, Edge, Opera, Brave...) passa a exibir aquele aviso vermelho pra proteger os visitantes.
Importante: esse aviso não significa necessariamente que você fez algo errado. Na grande maioria dos casos, é sinal de que o site foi invadido por alguém explorando uma falha em um plugin, tema ou senha fraca — e não um erro seu de configuração.
Passo 1 — Confirme o motivo real do bloqueio
Antes de sair mexendo em tudo, descubra exatamente o que o Google encontrou. Isso evita trabalho desnecessário e te mostra onde focar.
- Acesse o Google Search Console (search.google.com/search-console) e cadastre seu domínio, se ainda não tiver.
- No menu lateral, procure por "Problemas de Segurança" (Security Issues). Lá o Google detalha exatamente o tipo de ameaça encontrada e, muitas vezes, até em qual página/arquivo.
- Se preferir uma checagem rápida sem cadastro, use a ferramenta pública do próprio Google: "Transparency Report — Safe Browsing site status", digitando o seu domínio.
Passo 2 — Faça um backup antes de tocar em qualquer arquivo
Mesmo com o site comprometido, é essencial guardar uma cópia do estado atual antes de fazer limpeza — assim você não perde nada importante por engano e pode comparar arquivos depois.
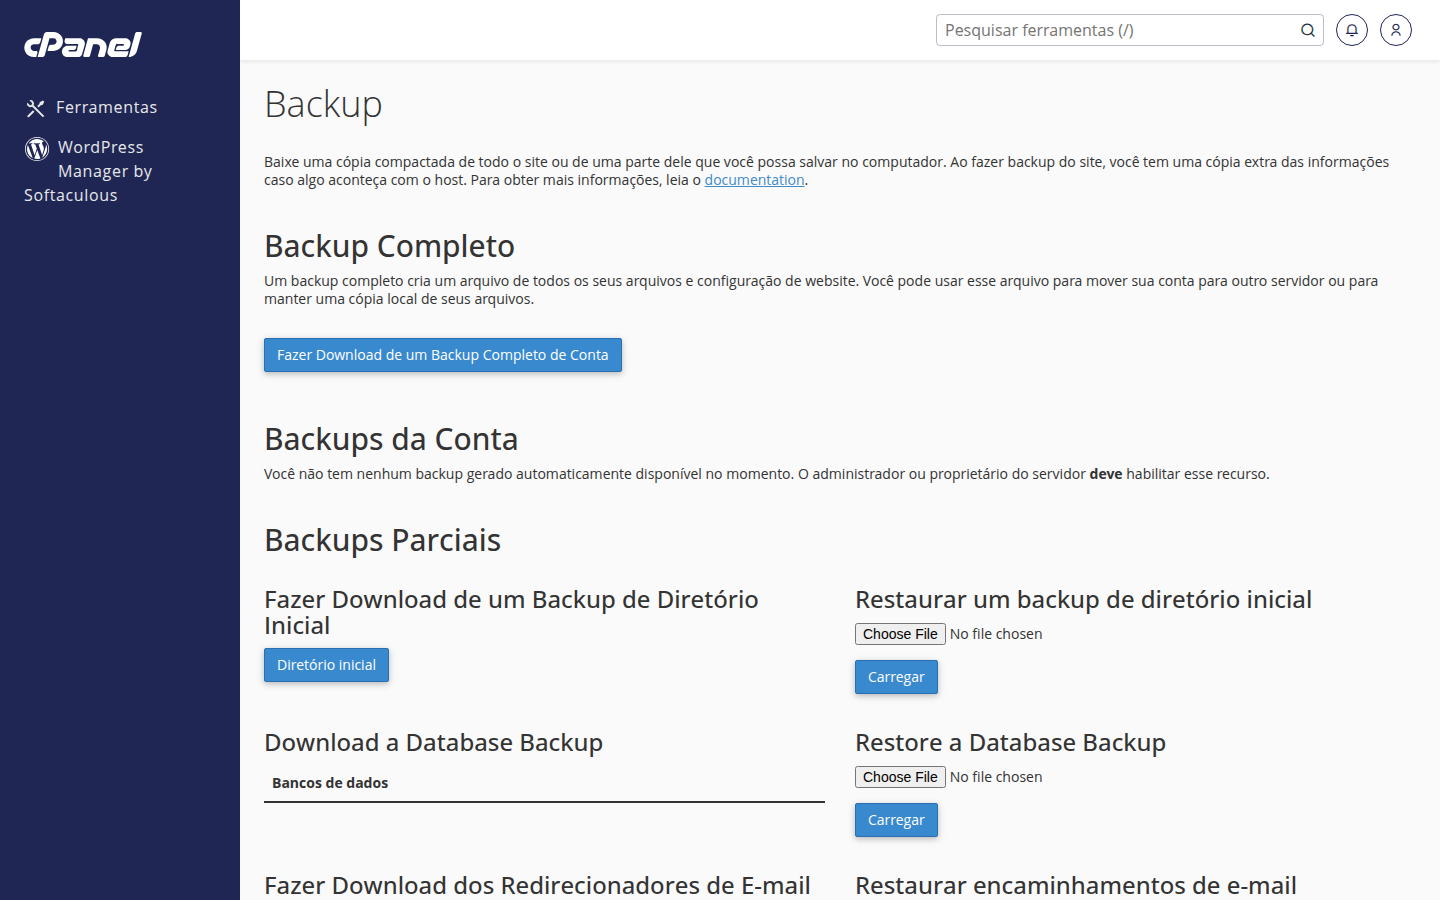
- Entre no cPanel através do painel.gehost.com.br.
- Vá até a seção Backup e gere um Backup Completo da conta (ou, no mínimo, um backup do diretório do site e do banco de dados).
Passo 3 — Encontre e remova o código malicioso
Agora vem a parte de "faxina". O objetivo é localizar arquivos estranhos, ou trechos de código injetados dentro de arquivos legítimos.
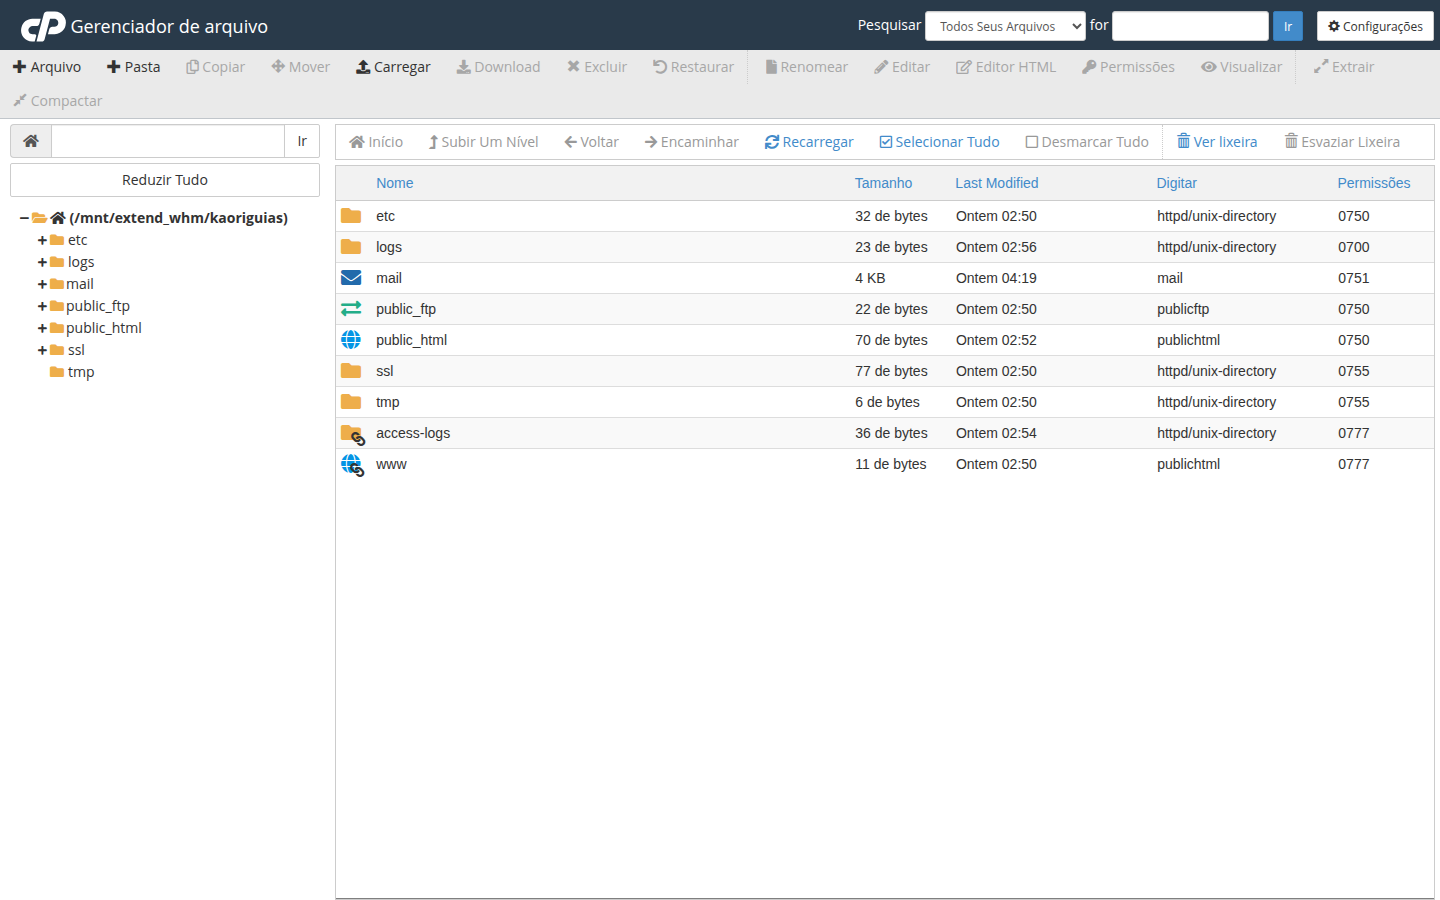
- No cPanel, abra o Gerenciador de Arquivos e navegue até a pasta
public_html. - Fique atento a arquivos que você não reconhece, com nomes aleatórios, ou com data de modificação recente que não bate com nenhuma alteração sua.
- Se o site usa um CMS (WordPress, Joomla etc.), compare os arquivos do "core" com uma instalação limpa da mesma versão — divergências costumam indicar injeção de código malicioso.
- Remova arquivos suspeitos e limpe trechos de código estranhos encontrados dentro de arquivos legítimos (como
functions.php,index.phpou arquivos.htaccess).
Dica da Sensei: se você não se sente confortável mexendo em código PHP ou identificando o que é malicioso, não se arrisque sozinho. Abra um chamado com o nosso suporte explicando a situação — eles podem te orientar sobre os próximos passos dentro do que está disponível no seu plano.
Passo 4 — Atualize tudo e troque as senhas
De nada adianta limpar o site se a porta de entrada continuar aberta. Depois da limpeza:
- Atualize o CMS, todos os plugins/extensões e o tema para a versão mais recente.
- Remova plugins e temas que você não usa mais — eles são portas de entrada esquecidas.
- Troque a senha de acesso ao painel.gehost.com.br, do painel administrativo do seu CMS e das contas de e-mail associadas ao domínio.
- Troque também a senha do banco de dados MySQL, se você suspeitar de acesso indevido.
Passo 5 — Verifique (e, se preciso, instale) o certificado SSL
Um site com HTTPS ativo e certificado válido passa mais confiança tanto pro Google quanto pros seus visitantes. Aproveite esse momento pra conferir se o SSL do seu domínio está ativo e válido.
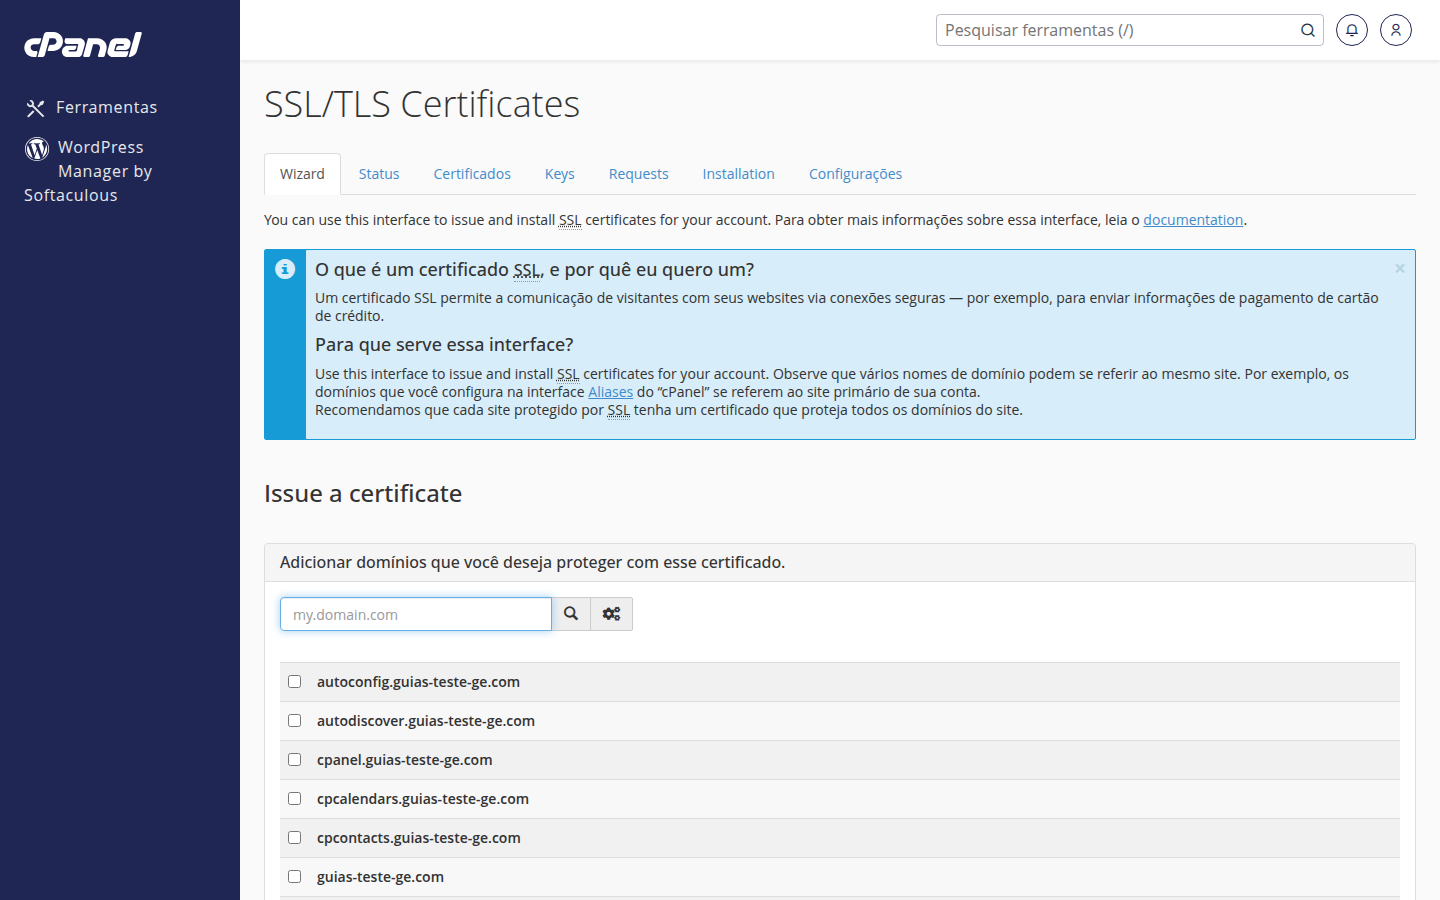
- No cPanel, acesse SSL/TLS e confira o status do certificado do seu domínio.
- Se estiver expirado ou ausente, emita/instale um novo certificado por ali mesmo.
Passo 6 — Peça a revisão do Google
Depois de limpar tudo, o aviso vermelho não some sozinho — você precisa avisar o Google que o problema foi corrigido.
- Volte ao Google Search Console, na seção "Problemas de Segurança".
- Clique em "Solicitar uma revisão" e descreva, em poucas palavras, o que foi identificado e as ações que você tomou pra corrigir.
- O Google costuma levar de algumas horas a alguns dias para reavaliar o site. Durante esse período, o aviso pode continuar aparecendo — isso é normal, só aguarde a análise.
Como evitar que isso aconteça de novo
1. Mantenha CMS, temas e plugins sempre atualizados — a maioria das invasões explora falhas conhecidas em versões desatualizadas.
2. Use senhas fortes e únicas para o painel, e-mail e banco de dados.
3. Mantenha o certificado SSL sempre ativo e válido.
4. Gere backups com frequência pela seção Backup do cPanel — eles são seu seguro contra qualquer imprevisto.
5. Evite instalar plugins/temas de fontes não oficiais.
Precisa de uma mãozinha?
Se em algum passo você travar ou preferir ter alguém da equipe olhando junto com você, é só abrir um chamado com o nosso suporte. Estamos aqui pra deixar seu site limpo, seguro e de volta ao ar com tranquilidade. 💚
