Como restringir o acesso ao wp-admin por IP para reforçar a segurança
Oi! Aqui é a Sensei da GeHost 🥋. Hoje vamos falar de um reforço de segurança simples e poderoso para quem usa WordPress: restringir o acesso à área de administração (/wp-admin) só para os IPs que você autoriza. Assim, mesmo que alguém descubra sua senha, ele nem consegue abrir a tela de login se não estiver usando um dos seus IPs liberados.
Vamos com calma, passo a passo, do jeitinho que você vai conseguir aplicar mesmo sem ser da área técnica.
Por que isso é importante?
O wp-admin é a porta de entrada para o "coração" do seu site. É lá que ficam os temas, plugins, usuários e todo o conteúdo. Como é um endereço público e conhecido (todo site WordPress tem essa mesma pasta), ele costuma ser alvo de tentativas automáticas de invasão (os famosos ataques de força bruta). Restringir por IP é como trocar a fechadura da porta de serviço e só entregar a chave para quem realmente precisa entrar.
Dica da Sensei: restringir por IP é uma camada extra de proteção — ela não substitui uma senha forte nem a atualização constante do WordPress, plugins e temas. Segurança boa é sempre em camadas! 🛡️
Antes de começar: um alerta importante
Essa configuração é poderosa, mas exige atenção, porque ela pode bloquear até você mesmo se for feita errado. Fique de olho nestes pontos:
- Descubra o seu IP atual antes de configurar (pesquise "qual é o meu IP" no navegador) e anote.
- Se o seu IP costuma mudar (a maioria das conexões residenciais e de celular é assim), você pode acabar se trancando pra fora do próprio site. Nesses casos, vale mais a pena usar a alternativa por plugin, explicada mais abaixo.
- Sempre libere pelo menos dois acessos: o seu IP principal e o de alguém de confiança (ou o seu segundo dispositivo/rede), para não ficar sem saída caso algo dê errado.
- Guarde uma cópia do arquivo original antes de editar qualquer coisa — assim, se precisar, você desfaz rapidinho.
Opção 1: restringindo via arquivo .htaccess (mais técnico, mais robusto)
Essa opção bloqueia o acesso já no servidor, antes mesmo de o WordPress carregar — é a mais eficiente. Ela é feita pelo Gerenciador de Arquivos do seu painel cPanel.
- Acesse o seu cPanel com o usuário e senha que a GeHost te enviou.
- Entre em Gerenciador de Arquivos e navegue até a pasta
public_html(ou a subpasta onde o WordPress está instalado).
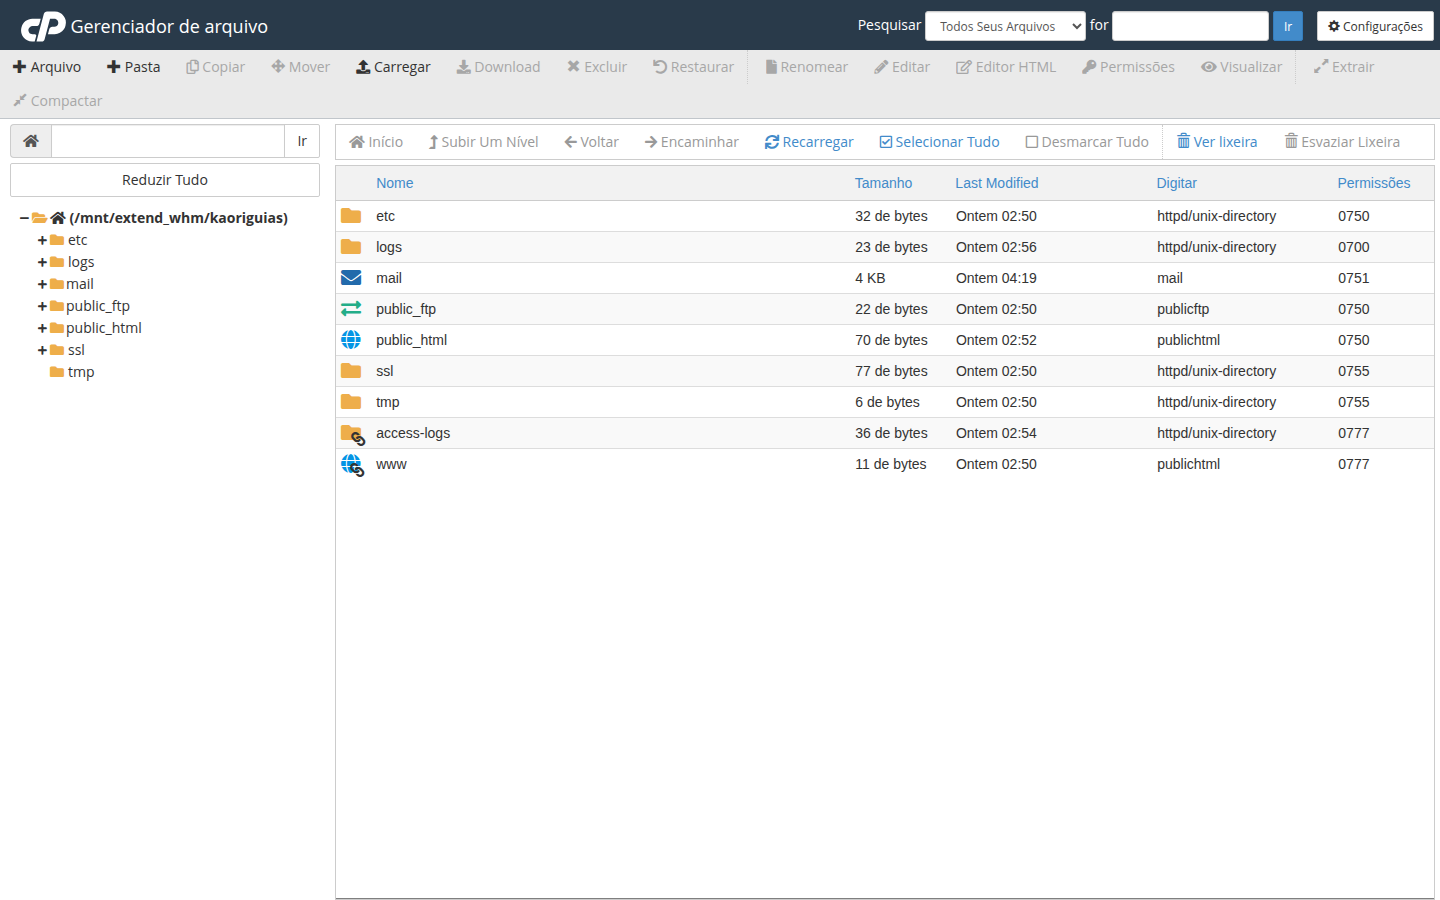
- Entre na pasta
wp-admin. - Crie (ou edite, se já existir) um arquivo chamado .htaccess dentro dessa pasta. Se os arquivos ocultos não aparecerem, ative a opção "Mostrar arquivos ocultos" nas configurações do Gerenciador de Arquivos.
- Adicione o seguinte conteúdo, substituindo pelos IPs que você quer liberar:
order deny,allow
deny from all
allow from SEU_IP_AQUI
allow from OUTRO_IP_DE_CONFIANCA - Salve o arquivo e teste imediatamente, em uma aba anônima do navegador, se o acesso ao
/wp-admincontinua funcionando para o seu IP.
Dica da Sensei: se algo sair errado e você ficar sem acesso, é só voltar ao Gerenciador de Arquivos, abrir esse mesmo arquivo .htaccess e apagar (ou renomear) o que foi adicionado. É reversível, sem susto!
Opção 2: restringindo por plugin de segurança (mais simples e flexível)
Se você não tem tanta intimidade com arquivos de servidor, ou se o seu IP costuma mudar, essa é a rota mais tranquila. Existem plugins de segurança para WordPress que oferecem essa restrição de forma visual, direto no painel do site — sem precisar mexer em código.
- No painel do WordPress, vá em Plugins > Adicionar novo.
- Pesquise por um plugin de segurança de sua confiança que tenha a função de "restrição de acesso ao login por IP" (esse tipo de recurso costuma aparecer descrito na própria página do plugin).
- Instale, ative e siga as instruções do próprio plugin para cadastrar os IPs autorizados.
- Muitos desses plugins também avisam por e-mail quando alguém de fora da lista tenta acessar — um bônus de visibilidade e tranquilidade.
Resumo rápido
- Quer o método mais forte e não se importa em mexer em arquivo? Use a Opção 1 (.htaccess).
- Seu IP muda com frequência ou você prefere algo visual? Use a Opção 2 (plugin).
- Em ambos os casos: sempre libere um "IP reserva" e teste antes de sair da tela.
Ficou travado ou algo não funcionou como esperado? Fale com o suporte da GeHost pelo painel do cliente (painel.gehost.com.br) — a gente te ajuda a destravar com segurança, sem perder nenhuma configuração. 💙
