Como saber se meu site foi vítima de um ataque de força bruta
Oi! Aqui é a Sensei da GeHost 🥋. Se você chegou até este guia, provavelmente notou algo estranho no seu site ou e-mail — e isso já é ótimo, porque perceber é o primeiro passo pra se proteger. Vamos com calma, passo a passo, entender o que é um ataque de força bruta e como identificar se ele está acontecendo com você.
O que é um ataque de força bruta?
É quando alguém (geralmente um programa automatizado, um "robô") tenta adivinhar seu usuário e senha testando centenas ou milhares de combinações em sequência, até acertar. O alvo mais comum é a tela de login do painel, do e-mail ou do WordPress do seu site.
Pense nisso como alguém tentando abrir um cadeado testando uma combinação atrás da outra, bem rápido, sem parar. Quanto mais fraca a senha, mais rápido o "robô" acerta.
Sinais de que você pode estar sofrendo um ataque
1. Seu site fica lento ou instável sem motivo aparente
Um volume enorme de tentativas de login consome recursos do servidor. Se o site começou a demorar pra carregar do nada, vale investigar.
2. Você recebe vários e-mails de "tentativa de login falhou"
Se o seu e-mail, WordPress ou outro sistema envia notificações de login e você começou a receber várias seguidas — e não foi você tentando entrar — é um forte indício.
3. Sua conta foi bloqueada "sozinha"
Muitos sistemas bloqueiam o acesso automaticamente após várias tentativas erradas, como proteção. Se você tentou entrar normalmente e foi bloqueado, pode ser reflexo de um ataque em andamento — não necessariamente feito por você.
4. Picos estranhos de acesso nas estatísticas do site
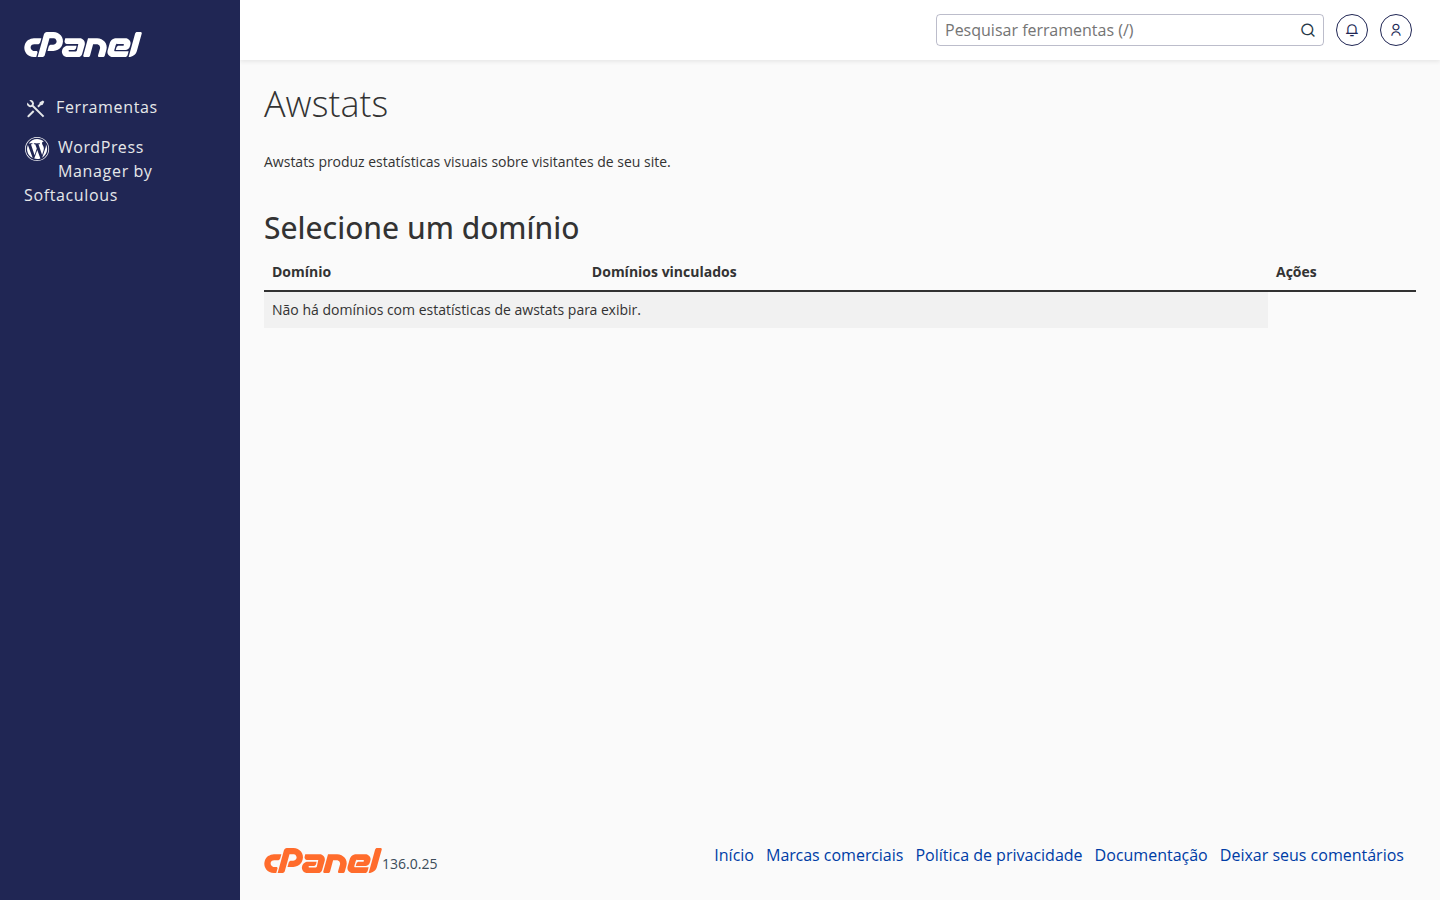
Dentro do cPanel você consegue ver as estatísticas de visitantes do seu domínio. Se aparecer um volume de acessos muito fora do padrão, vindo repetidamente para a mesma página (geralmente a tela de login), isso merece atenção.
Como conferir isso no seu painel
- Acesse o cPanel normalmente pelo painel.gehost.com.br com seu usuário e senha.
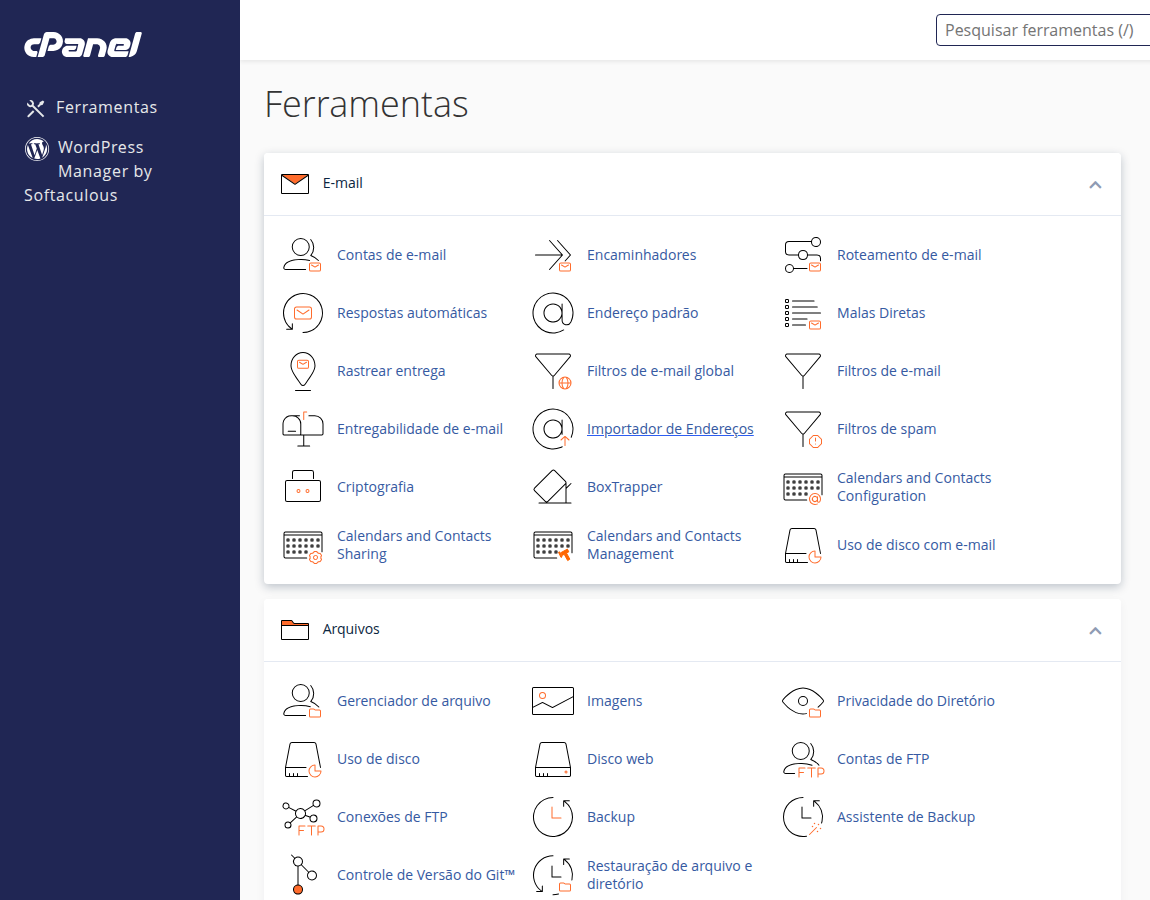
- Na tela inicial, procure o grupo de ferramentas relacionado a estatísticas/métricas.
- Selecione o domínio que você quer analisar.
- Observe se há um número muito alto de acessos em curto período, especialmente em páginas de login (wp-login.php, /admin, painel de e-mail, etc.).
O que fazer se você suspeitar de um ataque
- Troque sua senha imediatamente — do cPanel, do e-mail e do WordPress (se usar), usando uma senha longa, com letras maiúsculas, minúsculas, números e símbolos.
- Não reutilize senhas — cada serviço deve ter uma senha diferente.
- Ative a autenticação em duas etapas sempre que o sistema oferecer essa opção.
- Fale com o nosso suporte pelo painel do cliente — nossa equipe pode te orientar sobre proteções adicionais disponíveis para a sua hospedagem.
Como se proteger no dia a dia
- Use senhas fortes e únicas para cada acesso (cPanel, e-mail, WordPress).
- Troque suas senhas periodicamente, principalmente se desconfiar de algo.
- Mantenha seu WordPress, plugins e temas sempre atualizados — versões antigas costumam ter falhas conhecidas.
- Evite usar o usuário "admin" como login principal do site.
- Fique de olho nos e-mails de notificação de login e nas estatísticas de acesso com regularidade.
Dica da Sensei: se tiver qualquer dúvida ou achar algo fora do normal, não tente "resolver sozinho" às pressas. Fale com o nosso suporte pelo painel — a gente te ajuda a entender o que está acontecendo com calma e segurança. 🛡️
Ficar atento a esses sinais é o melhor caminho pra manter seu site seguro. E lembre-se: perceber cedo é sempre melhor do que descobrir tarde. Estamos aqui pra te ajudar sempre que precisar!
