Antes de lançar seu site: um "check-up" básico de segurança 🛡️
Oi! Aqui é a Sensei da GeHost 👋 Você já deve ter ouvido falar em "teste de penetração" (ou pentest) e pensado que é coisa de hacker profissional, com ferramentas complicadas e jargão difícil. Calma que não é bem assim! Antes de lançar seu site pro mundo, dá pra fazer um check-up básico sozinho(a), sem precisar ser especialista em segurança — é tipo revisar o carro antes de uma viagem longa.
Esse guia é o seu roteiro simples: alguns passos que qualquer pessoa consegue seguir, direto do painel da sua hospedagem, pra pegar os erros mais comuns antes que um visitante (ou, pior, alguém mal-intencionado) os encontre primeiro.
Importante: isso aqui é um check-up básico, não um pentest profissional completo. Se o seu site movimenta dados sensíveis (pagamentos, dados de saúde, etc.), vale a pena contratar uma auditoria de segurança especializada além destes passos.
Passo 0: faça um backup antes de mexer em qualquer coisa
Regra de ouro antes de qualquer teste: tenha um backup fresquinho. Assim, se algo sair do esperado durante os testes (ex.: você mudar uma senha e esquecer, ou testar um formulário e derrubar um plugin), você volta atrás numa boa.
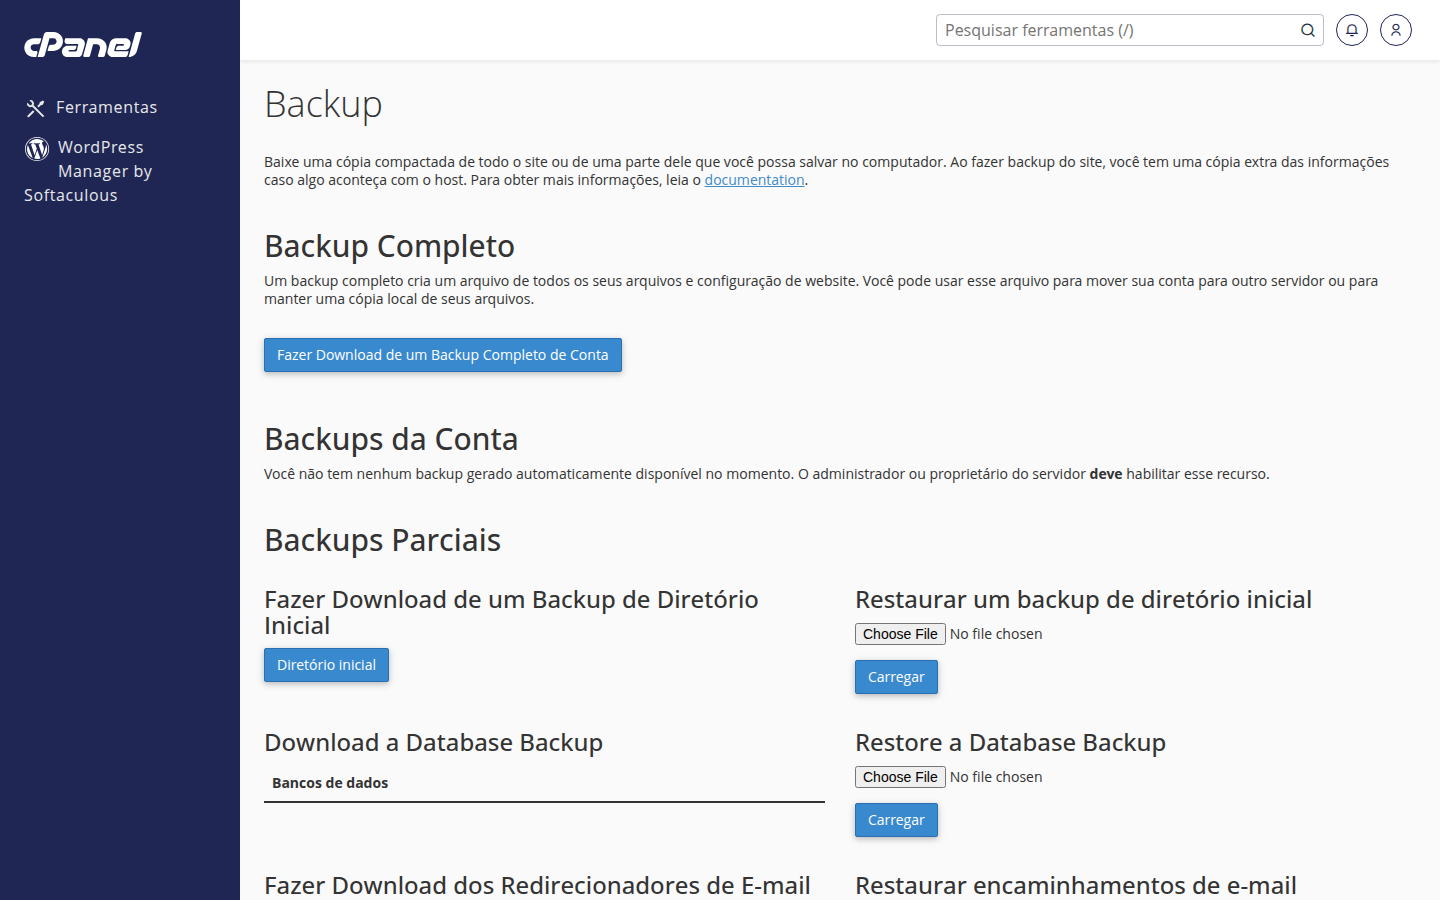
No cPanel da sua hospedagem, vá até a área de Backup e gere um backup completo da conta antes de começar.
Passo 1: confirme que o HTTPS/SSL está redondo
Um dos erros mais comuns (e mais fáceis de corrigir) é lançar o site sem certificado SSL ativo, ou com ele mal instalado — aparecendo aquele aviso de "conexão não segura" no navegador.
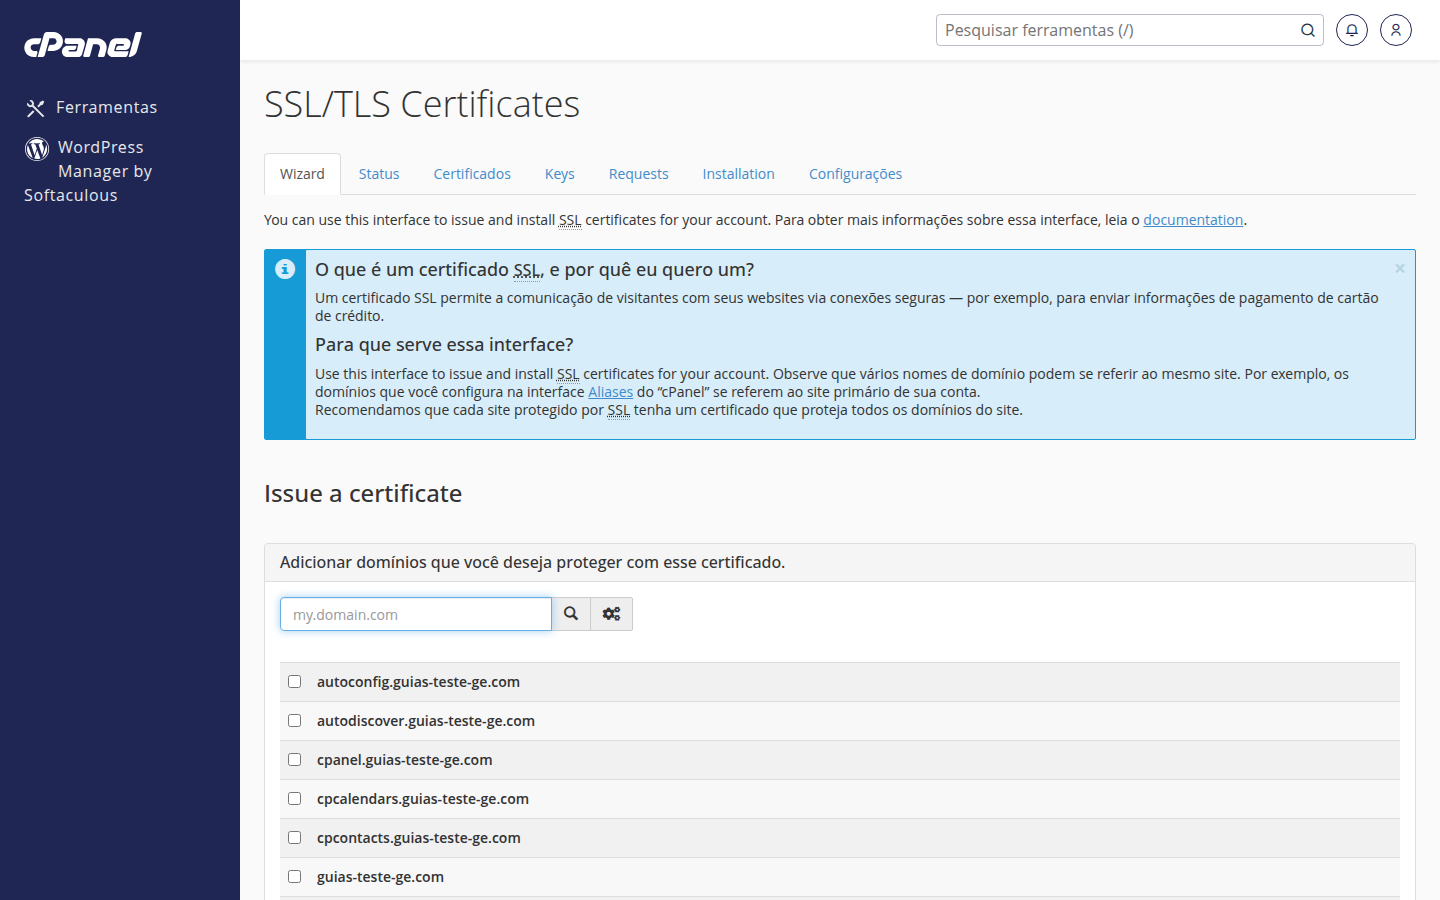
- No cPanel, acesse a tela SSL/TLS Certificates e confira se o certificado do seu domínio está emitido e instalado.
- Abra seu site no navegador e veja se aparece o cadeado 🔒 ao lado do endereço, sem avisos de "não seguro".
- Teste também as páginas internas (não só a home) — às vezes um link ou recurso interno ainda aponta para
http://em vez dehttps://, o que gera o famoso "conteúdo misto".
Quer uma checada extra e gratuita? Ferramentas públicas como o SSL Labs (da Qualys) e o Mozilla Observatory analisam seu domínio de fora e dão uma notinha sobre a configuração de segurança — é só colocar o endereço do seu site nelas.
Passo 2: veja se não há arquivo ou pasta "escancarada"
Um erro clássico é deixar arquivos sensíveis acessíveis publicamente — como backups (.zip, .sql), arquivos de configuração ou pastas de teste que deveriam ter sumido antes do lançamento.
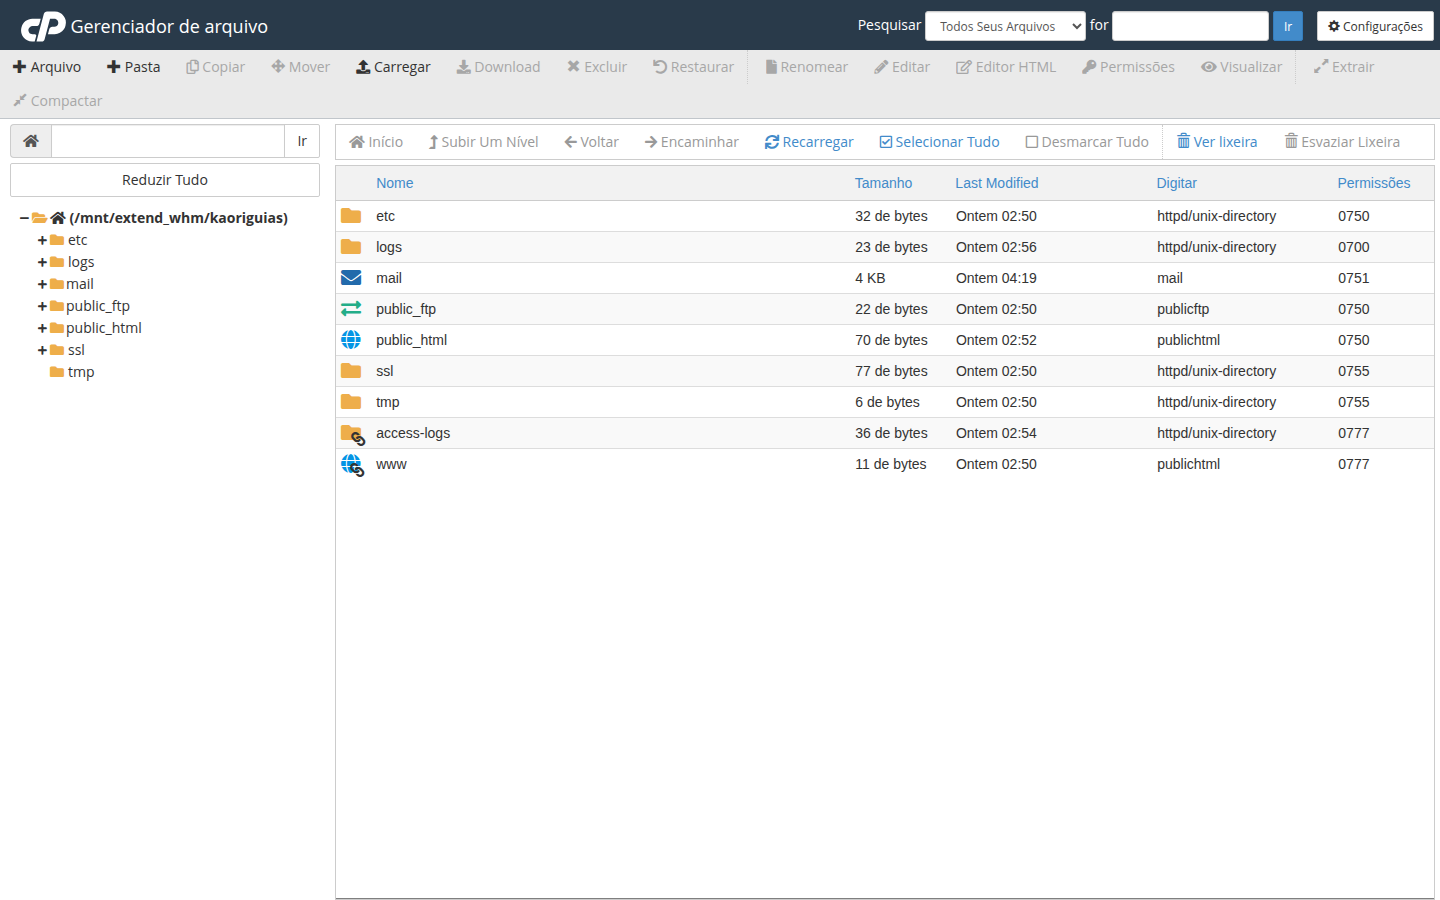
- Abra o Gerenciador de Arquivos no cPanel e dê uma revisada na pasta
public_html(ou a raiz do seu site). - Procure por qualquer coisa que não deveria estar visível ao público: arquivos
.zip/.sqlsoltos, pastas com nomes tipo "teste", "backup", "old", cópias antigas do site. - Se encontrar algo assim, mova para fora da pasta pública ou apague com segurança.
- Tente digitar o endereço dessas pastas/arquivos direto no navegador — se você conseguir abrir e baixar, um visitante também consegue.
Dica extra: confira as permissões
Arquivos e pastas com permissões "abertas demais" facilitam a vida de quem quer bisbilhotar. Se você não tem certeza se algo está com a permissão certa, fale com o nosso suporte pelo painel.gehost.com.br — a gente ajuda a ajustar.
Passo 3: teste seus formulários, login e senhas
- Senhas fracas fora: confira se o login do seu site (admin, painel de cliente, etc.) usa uma senha forte e única — nada de "123456" ou o nome do site.
- Teste os formulários de contato/cadastro preenchendo com dados "estranhos" de propósito (símbolos, textos bem longos, tags de HTML) só pra ver se o site trata isso direito ou se trava/mostra erro estranho na tela.
- Verifique se existe alguma tela de administração exposta sem proteção nenhuma (ex.: painel de CMS acessível sem senha, ou com usuário padrão "admin/admin").
Dica da Sensei: se seu site usa WordPress ou outro CMS, mantenha sempre o núcleo, os temas e os plugins atualizados. Boa parte dos problemas de segurança que a gente vê por aí vem de plugin desatualizado, não de "hacker genial".
Passo 4: rode um scanner gratuito por fora
Depois de revisar por dentro, vale rodar uma ferramenta pública que analisa seu site "de fora", como um visitante veria. Existem serviços gratuitos e bem conhecidos, como o Security Headers (que analisa os cabeçalhos de segurança do seu site) e o já citado SSL Labs. Basta colocar seu domínio e ler o relatório — eles costumam explicar em linguagem simples o que está bom e o que pode melhorar.
O que NÃO fazer
- ❌ Não rode ferramentas de ataque automatizado (scanners agressivos, testes de força bruta, ferramentas de DoS) contra seu próprio site em produção — isso pode sobrecarregar o servidor e até derrubar o site pra você e pros outros clientes da mesma hospedagem.
- ❌ Não teste vulnerabilidades em sites que não são seus — mesmo "só pra ver se dá". Isso é ilegal, ponto final.
- ❌ Não deixe pra revisar isso depois do lançamento — o ideal é sempre antes de divulgar o link pro público.
Precisa de uma mãozinha?
Se durante essa revisão você encontrar algo que não sabe resolver sozinho(a), pode chamar a gente! Todo serviço entregue pela GeHost já vem com 30 dias de suporte gratuito após a entrega — é só abrir um chamado pelo painel.gehost.com.br que a equipe te ajuda a deixar tudo redondo antes do grande lançamento. 🚀
