Seu site foi invadido e está mandando spam? Calma, vamos resolver juntos 🧑🏫
Oi! Aqui é a Sensei da GeHost. Se você recebeu um aviso (nosso ou de algum provedor de e-mail) dizendo que o seu site está enviando spam, respira fundo — isso é mais comum do que parece e, na grande maioria dos casos, dá pra resolver sem trauma. O importante agora é agir rápido e na ordem certa, pra parar o disparo, tirar o invasor de dentro do site e evitar que aconteça de novo.
Vou te guiar passo a passo, como se estivéssemos lado a lado na tela. Vamos lá?
Passo 1 — Troque TODAS as senhas agora
Antes de qualquer investigação, feche a porta pro invasor. Troque a senha de:
- O acesso ao cPanel (painel de hospedagem);
- O administrador do seu site (WordPress, Joomla, etc.);
- Todas as contas de e-mail do domínio;
- O acesso FTP, se você usa.
Dica da Sensei: use senhas longas, únicas e que você nunca usou em outro lugar. Se estiver em dúvida sobre como trocar a senha do cPanel, fale com o nosso suporte pelo painel.gehost.com.br que a gente te orienta.
Passo 2 — Verifique se surgiu alguma conta de e-mail estranha
Um dos golpes mais comuns é o invasor criar (ou usar) uma conta de e-mail do seu domínio pra disparar spam em massa. Entre no cPanel e acesse Contas de E-mail pra conferir se existe alguma conta que você não reconhece.
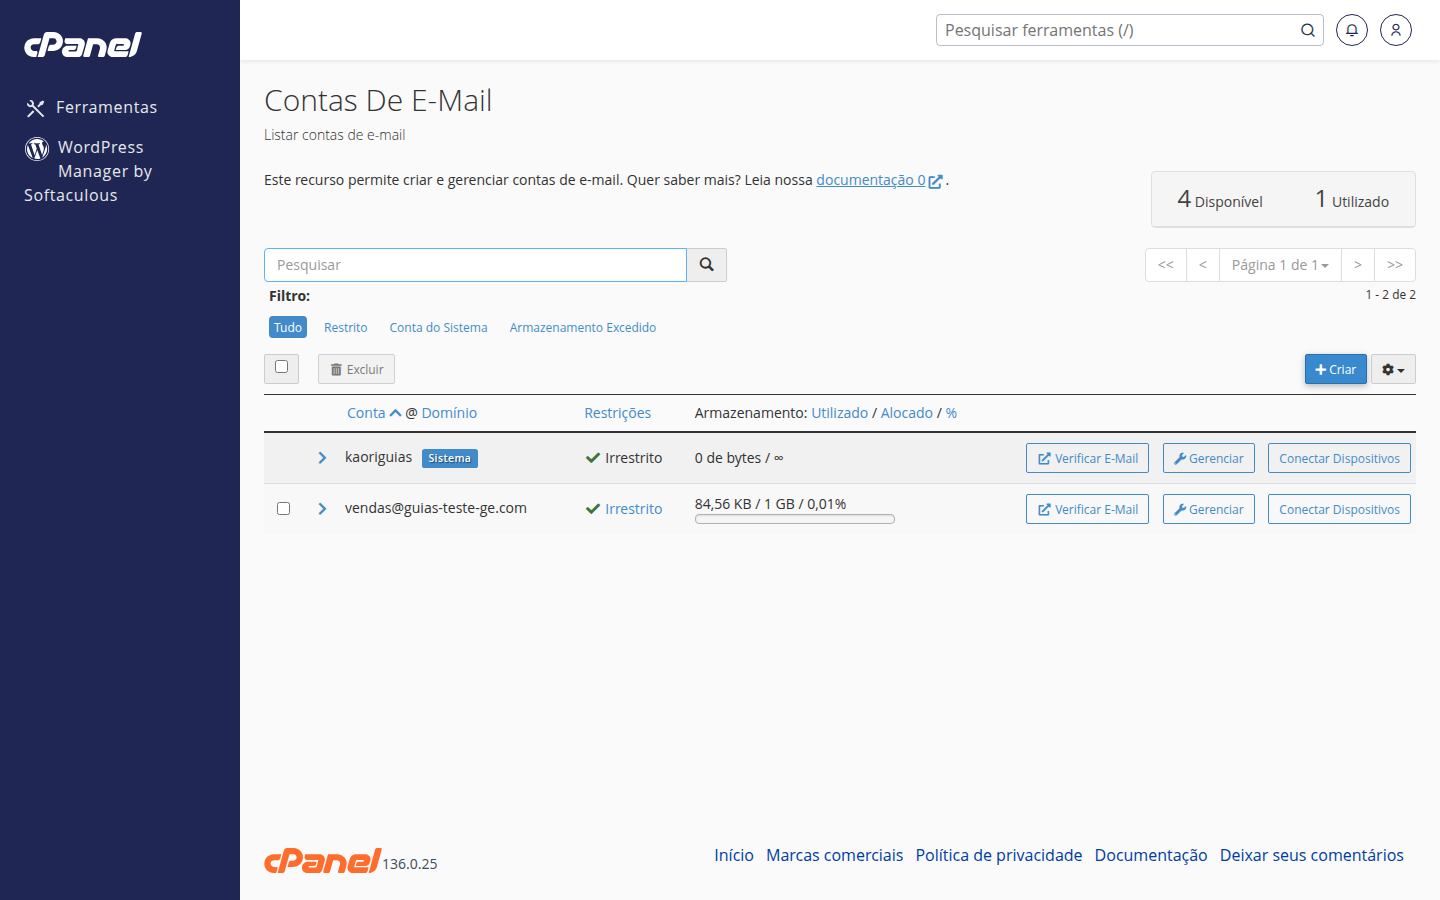
- Se encontrar uma conta desconhecida, troque a senha dela imediatamente (não é seguro apenas apagar sem entender de onde veio o acesso — nosso suporte pode te ajudar a investigar);
- Aproveite e confira também em Encaminhadores se algum e-mail seu não está sendo redirecionado, escondido, para uma caixa que não é sua.
Passo 3 — Procure por arquivos estranhos no site
Invasões costumam deixar "portas dos fundos" (os famosos scripts maliciosos) escondidas entre os arquivos do site. Acesse o Gerenciador de Arquivos do cPanel e observe a pasta public_html:
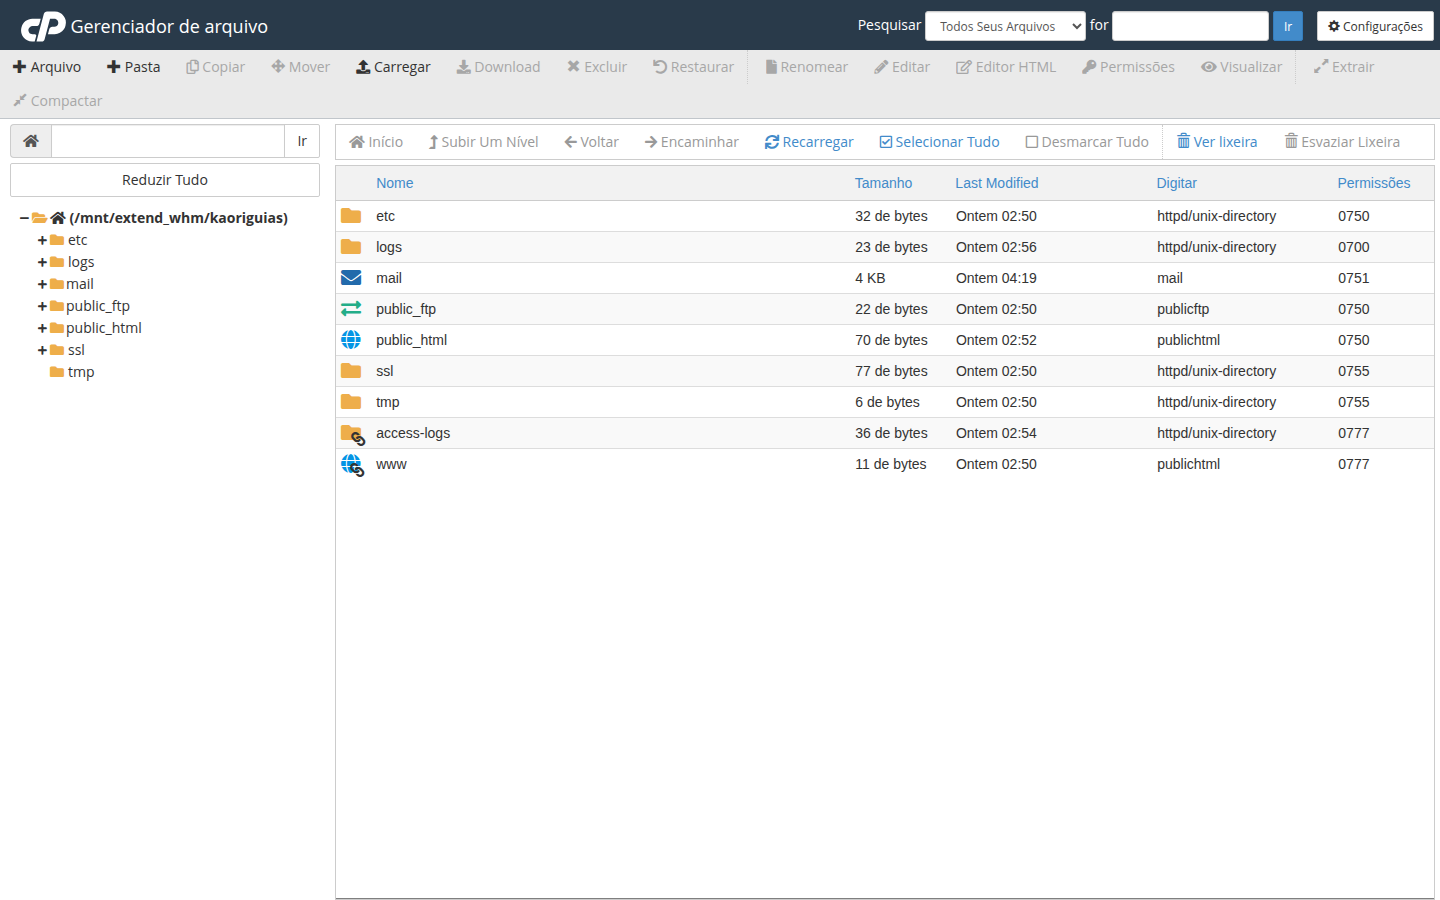
- Arquivos com nomes estranhos, aleatórios ou que você não reconhece (tipo wp-tmp.php, x123.php);
- Arquivos criados ou modificados em datas que você não mexeu no site;
- Pastas novas dentro de temas ou plugins que você não instalou.
Se você não se sente à vontade de mexer nisso sozinho — sem problema nenhum, é assunto técnico mesmo. Abra um chamado com a gente pelo painel.gehost.com.br contando o que percebeu, que a nossa equipe entra e faz essa varredura com você.
Passo 4 — Restaure um backup limpo, se tiver um disponível
Se você tem um backup de um período anterior à invasão, restaurar pode ser o caminho mais rápido e seguro pra "resetar" o site pro estado saudável. No cPanel, procure a área de Backup:
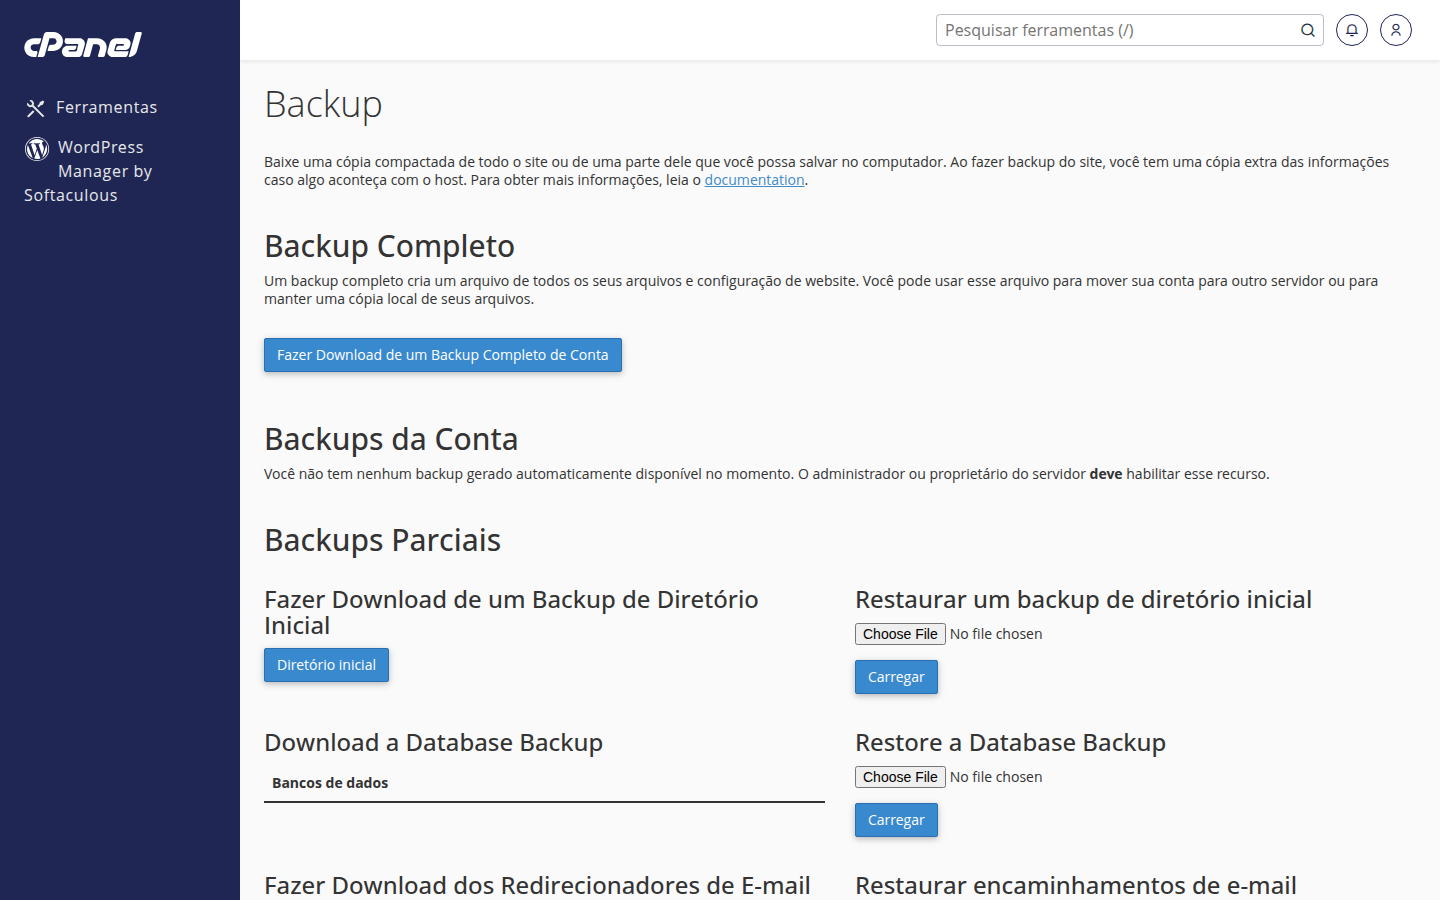
Dica da Sensei: antes de restaurar, confirme a data em que o problema começou — não adianta restaurar um backup que já estava comprometido. Se tiver dúvida sobre qual backup usar, chama a gente no suporte que ajudamos a identificar o ponto certo.
Passo 5 — Atualize tudo (CMS, tema e plugins)
Grande parte das invasões acontece por brechas em versões desatualizadas de WordPress, temas e plugins. Depois de limpar o site:
- Atualize o CMS (WordPress, etc.) para a versão mais recente;
- Atualize todos os plugins e temas instalados;
- Remova plugins e temas que você não usa mais — quanto menos "portas", melhor.
Passo 6 — Peça pra gente conferir se o envio de spam parou
Depois de fazer os passos acima, fale com o nosso suporte avisando que você já tomou as providências. A nossa equipe pode verificar se o disparo de e-mails suspeitos parou e se está tudo certo do lado do servidor.
Como evitar que isso aconteça de novo
- Mantenha CMS, temas e plugins sempre atualizados;
- Use senhas fortes e diferentes para cada acesso;
- Evite instalar plugins/temas de fontes não confiáveis (os "nulled"/piratas são a porta de entrada mais comum);
- Ative um certificado SSL válido no seu domínio, que ajuda a manter a comunicação do site segura — dá pra emitir direto na aba SSL/TLS do cPanel;
- Faça backups com frequência (ou confirme com a gente a política de backup do seu plano).
Se em algum momento desses passos você travar ou ficar inseguro, não force a barra sozinho — nosso time está aqui exatamente pra isso. É só abrir um chamado pelo painel.gehost.com.br contando o que você já verificou, e a gente continua com você até resolver. 💚
— Sensei, GeHost
