Como forçar HSTS no meu site para garantir que só carregue por HTTPS
Olá, querido(a) cliente da GeHost! Seja bem-vindo(a) ao seu guia de segurança digital, onde o nosso propósito é te ajudar a proteger seu site com tranquilidade e simplicidade. Hoje vamos falar de um recurso poderoso chamado HSTS — um escudo invisível que garante que seu site só seja acessado por conexões seguras (HTTPS), evitando que alguém o abra por uma versão insegura (HTTP).
Dica do Sensei: O HSTS é como um "comandante de segurança" que diz ao navegador: "Esse site só pode ser aberto com HTTPS — ponto final!".
Se você já tem o certificado SSL instalado (e com certeza tem, porque a GeHost já vem com SSL gratuito em todos os planos!), então você está no caminho certo. Vamos agora forçar esse comportamento de forma simples e segura.
Passo a passo: Como ativar o HSTS no seu site
Para ativar o HSTS, precisamos editar um arquivo chamado .htaccess, que está no diretório principal do seu site. Ele controla regras de acesso, redirecionamentos e segurança — e é bem fácil de usar, mesmo para quem não é técnico.
- Entre no painel do cPanel
Acesse o painel do cliente da GeHost em painel.gehost.com.br com seu usuário e senha. - Localize o Gerenciador de Arquivos
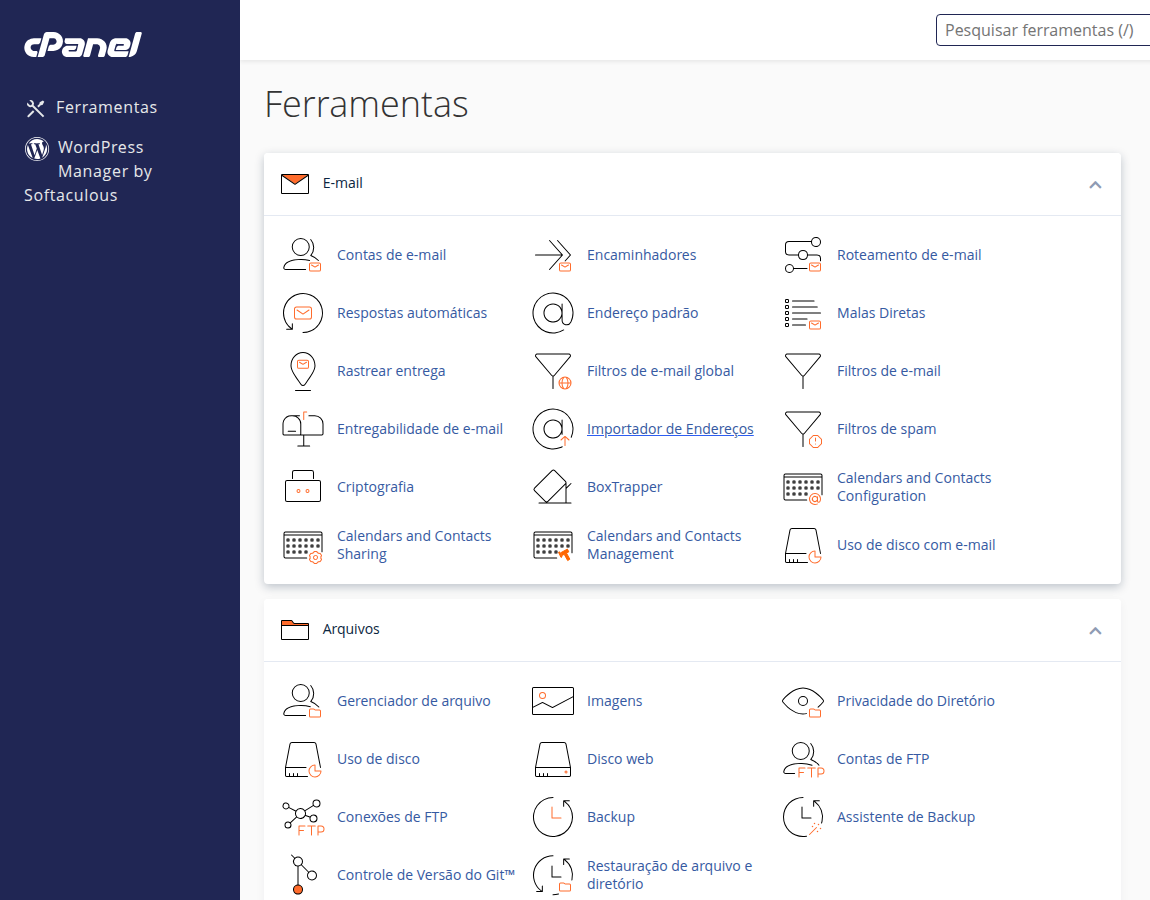
No painel, procure pela ferramenta chamada Gerenciador de Arquivos (File Manager). Ela está na seção "Arquivos".
- Abra a pasta public_html
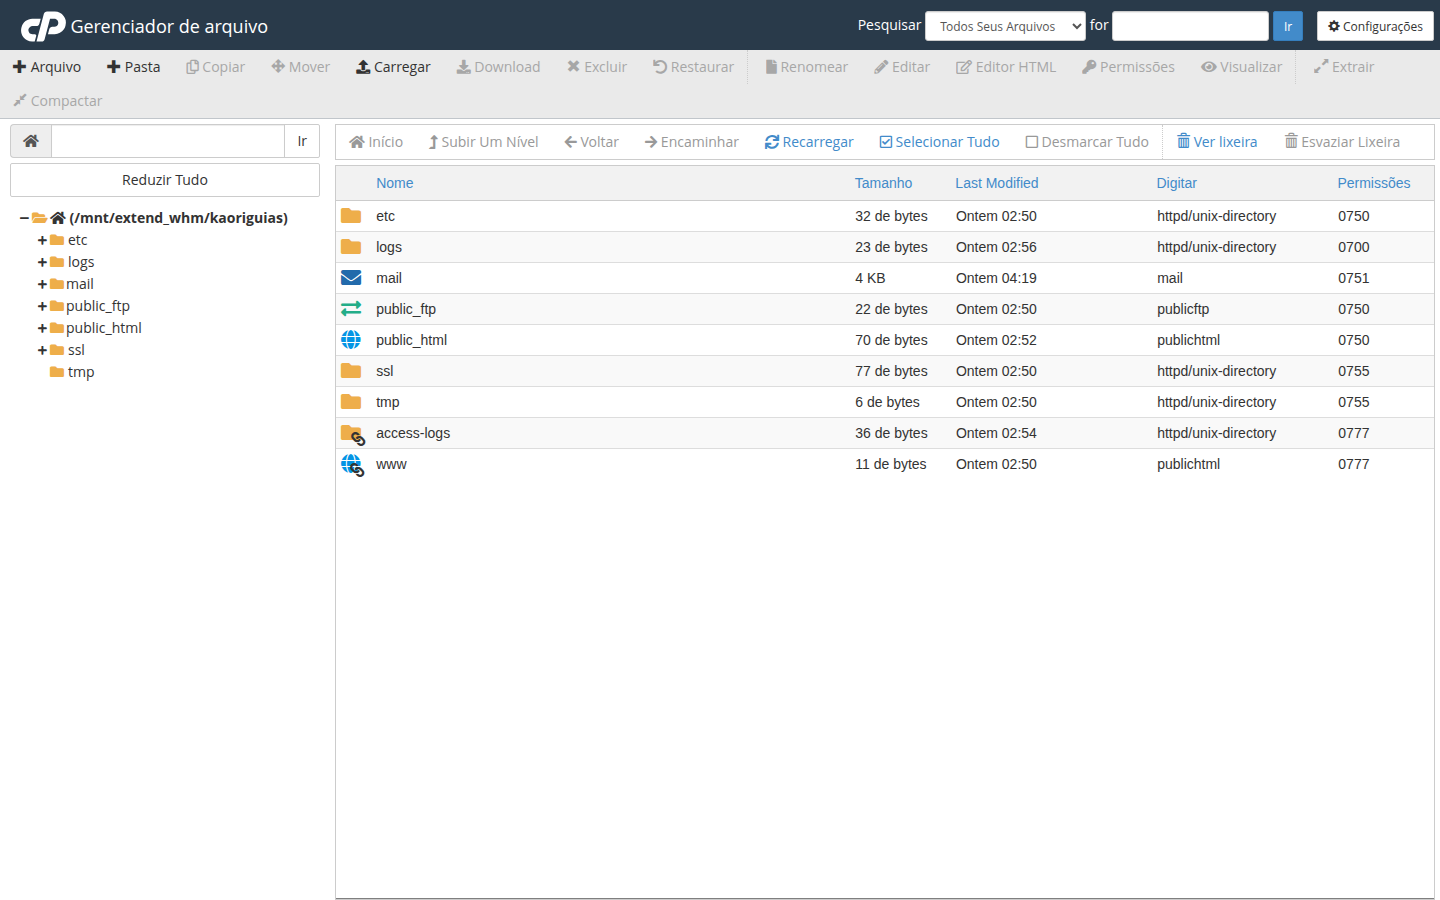
No Gerenciador de Arquivos, clique na pasta chamada public_html. É aqui que estão todos os arquivos do seu site. - Encontre o arquivo .htaccess
Procure por um arquivo chamado.htaccess. Ele pode não aparecer à primeira vista porque o ponto no início o torna "oculto".
Para ver arquivos ocultos, clique no botão Configurações (no canto superior direito) e marque a opção Mostrar arquivos ocultos (dot files).
- Edite o arquivo .htaccess
Clique com o botão direito no arquivo.htaccesse selecione Editar. Isso abrirá um editor de texto dentro do cPanel. - Adicione a regra HSTS
No início do arquivo (acima de qualquer outra regra), insira esta linha:Header always set Strict-Transport-Security "max-age=31536000; includeSubDomains; preload"Explicando:
max-age=31536000— define que o navegador deve lembrar disso por 1 ano (31.536.000 segundos).includeSubDomains— aplica a regra a todas as subdomínios (comoblog.seudominio.com).preload— permite que seu site seja incluído na lista do HSTS do navegador (como Chrome e Firefox), tornando a segurança ainda mais forte.
- Salve as alterações
Após colar a linha, clique no botão Salvar (ou Salvar Arquivo) no canto superior direito. - Teste seu site
Abra seu site no navegador usandohttp://seudominio.com(sem o "s"). Se tudo estiver certo, o navegador automaticamente redirecionará parahttps://seudominio.com. Se não redirecionar, verifique se o arquivo está salvo corretamente e se o SSL está ativo.
Importante: Cuidado com o HSTS!
Como o HSTS é uma regra forte, não desative ou remova essa linha sem certeza. Se você remover o SSL ou tiver problemas no certificado, seu site pode ficar inacessível para usuários que já tiveram o HSTS ativado.
Dica do Sensei: Se você está testando, use um navegador novo ou em modo anônimo. Isso evita que o cache do navegador interfira com o teste.
Quer mais segurança? Vamos além!
Além do HSTS, você pode garantir ainda mais segurança com essas práticas simples:
- Use sempre HTTPS no seu site, mesmo em links internos.
- Redirecione automaticamente HTTP para HTTPS (isso já acontece se o certificado SSL estiver instalado).
- Evite usar links com
http://em formulários, imagens ou scripts.
Parabéns! Você acabou de dar um grande passo em direção à segurança digital do seu site. Se precisar de ajuda com qualquer passo, o nosso suporte está aqui — basta entrar em contato no painel ou por meio do e-mail suporte@gehost.com.br.
Com carinho,
Sensei da GeHost
*Protegendo seu sonho, um site por vez.*
