Como saber se meu site foi invadido e por onde os hackers entraram
Olá, querido cliente da GeHost! 🌟
Se você está lendo este guia, provavelmente sentiu algo estranho com seu site — talvez uma mensagem suspeita, um conteúdo que não era seu, ou até mesmo um e-mail que você não mandou. Não se preocupe: isso acontece com muita gente, e o mais importante é agir com calma, atenção e um bom plano. Aqui, vou te guiar passo a passo com carinho, como um verdadeiro Sensei da Segurança da GeHost.
Passo 1: Reconheça os sinais de que seu site pode estar invadido
Antes de pânico, observe com cuidado. Aqui estão os sinais mais comuns:
- Seu site está com conteúdo inesperado: textos, imagens ou links que você não colocou.
- Usuários estão recebendo avisos de segurança ao acessar seu site (ex: "Este site pode ser perigoso").
- Seus e-mails profissionais estão enviando mensagens sem seu conhecimento.
- Seu site está muito mais lento do que antes, ou até parou de funcionar.
- Contas de e-mail foram criadas sem sua autorização.
- Seus arquivos foram alterados ou apagados.
💡 Dica: Se você perceber qualquer um desses sinais, pare tudo e não entre em pânico. O primeiro passo é isolar o problema.
Passo 2: Verifique o status do seu site com o painel da GeHost
Entre no seu painel de controle em painel.gehost.com.br com suas credenciais. Seu acesso é seguro e protegido por SSL — algo que a GeHost cuida com carinho.
Depois de logar, você verá o painel principal. Vamos verificar algumas áreas-chave:
Passo 3: Verifique arquivos suspeitos no Gerenciador de Arquivos
Na seção Arquivos, clique em Gerenciador de Arquivos.
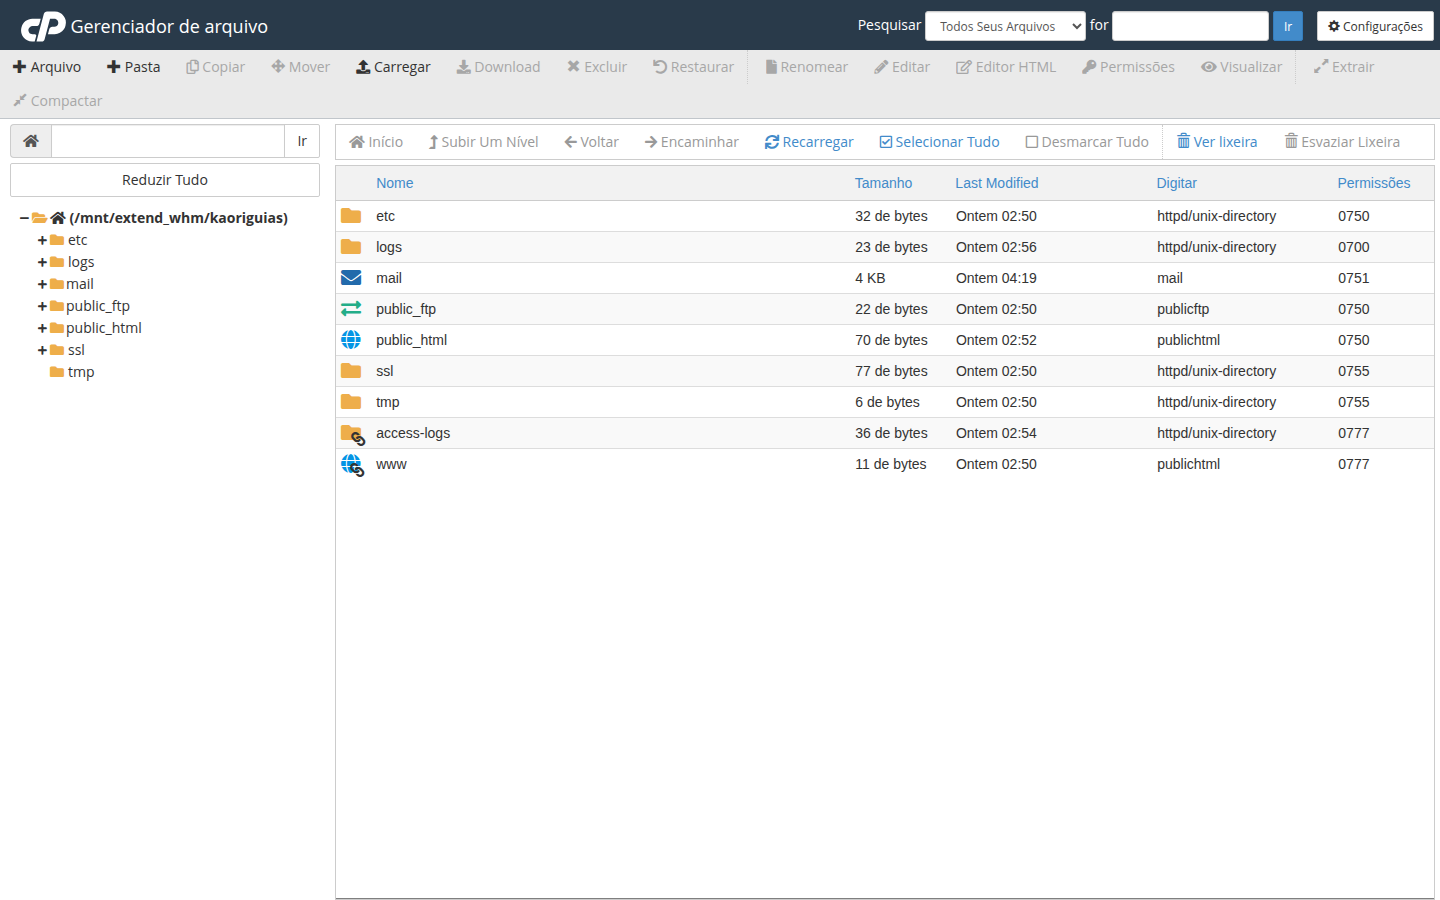
Procure por arquivos com nomes estranhos, como:
backdoor.phpmalware.txtadmin.php(em pastas fora do lugar)- Arquivos com datas de modificação recentes que você não lembra de ter alterado.
Se encontrar algo assim, delete imediatamente — mas não se esqueça de fazer um backup antes, caso precise de evidência.
Passo 4: Revise suas contas de e-mail
Os hackers muitas vezes usam suas contas de e-mail para espalhar mensagens maliciosas. Vá até E-mail → Contas de E-mail.
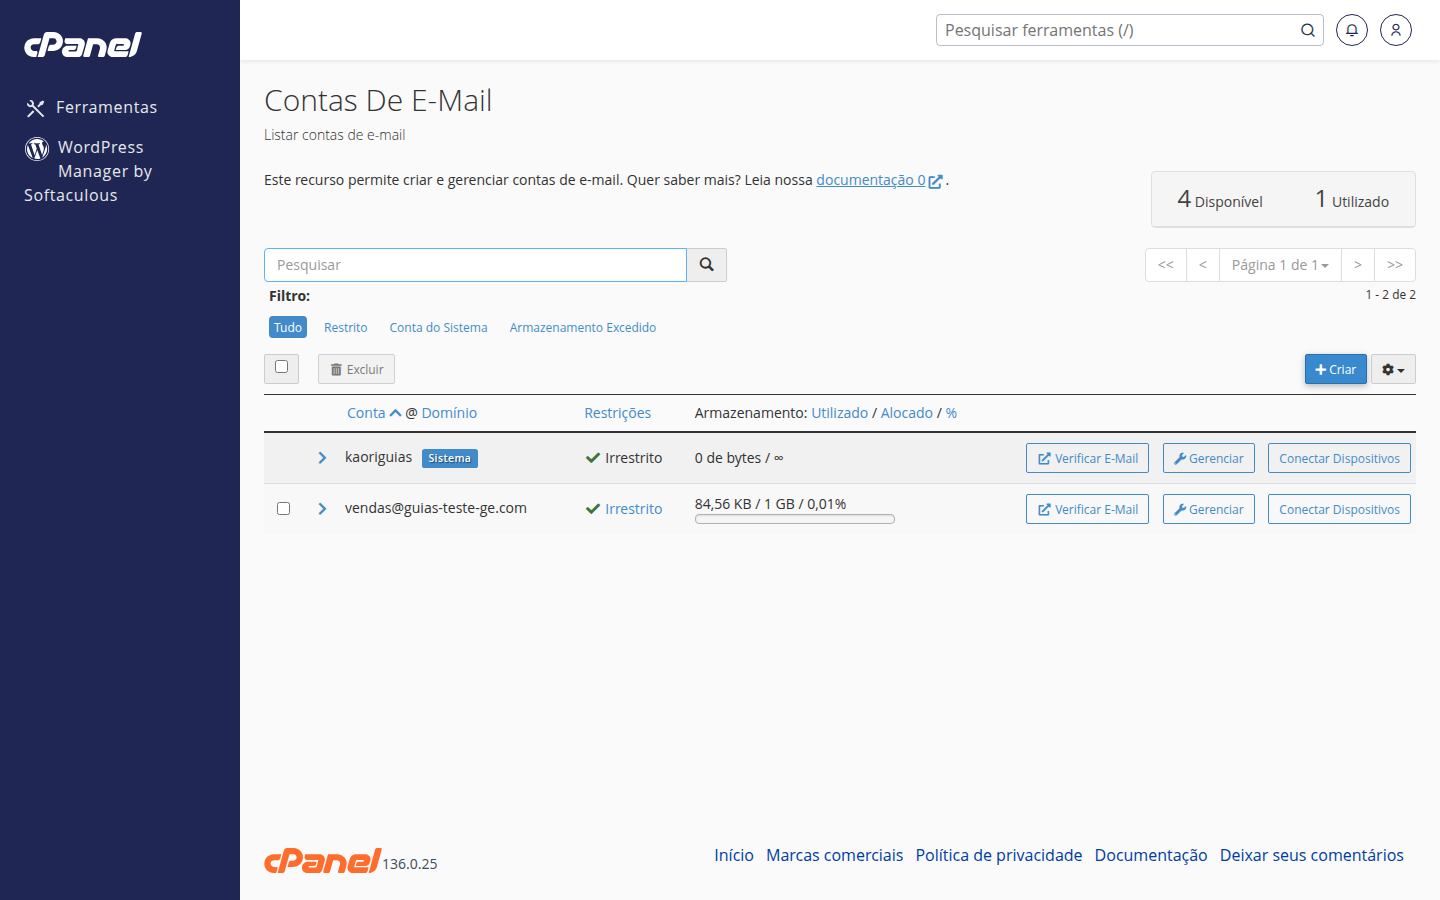
Verifique se há contas criadas sem sua autorização. Também confira se há encaminhamentos (forwarders) que você não configurou.
Passo 5: Cheque os encaminhamentos de e-mail
Na mesma seção, acesse Encaminhadores (Forwarders).
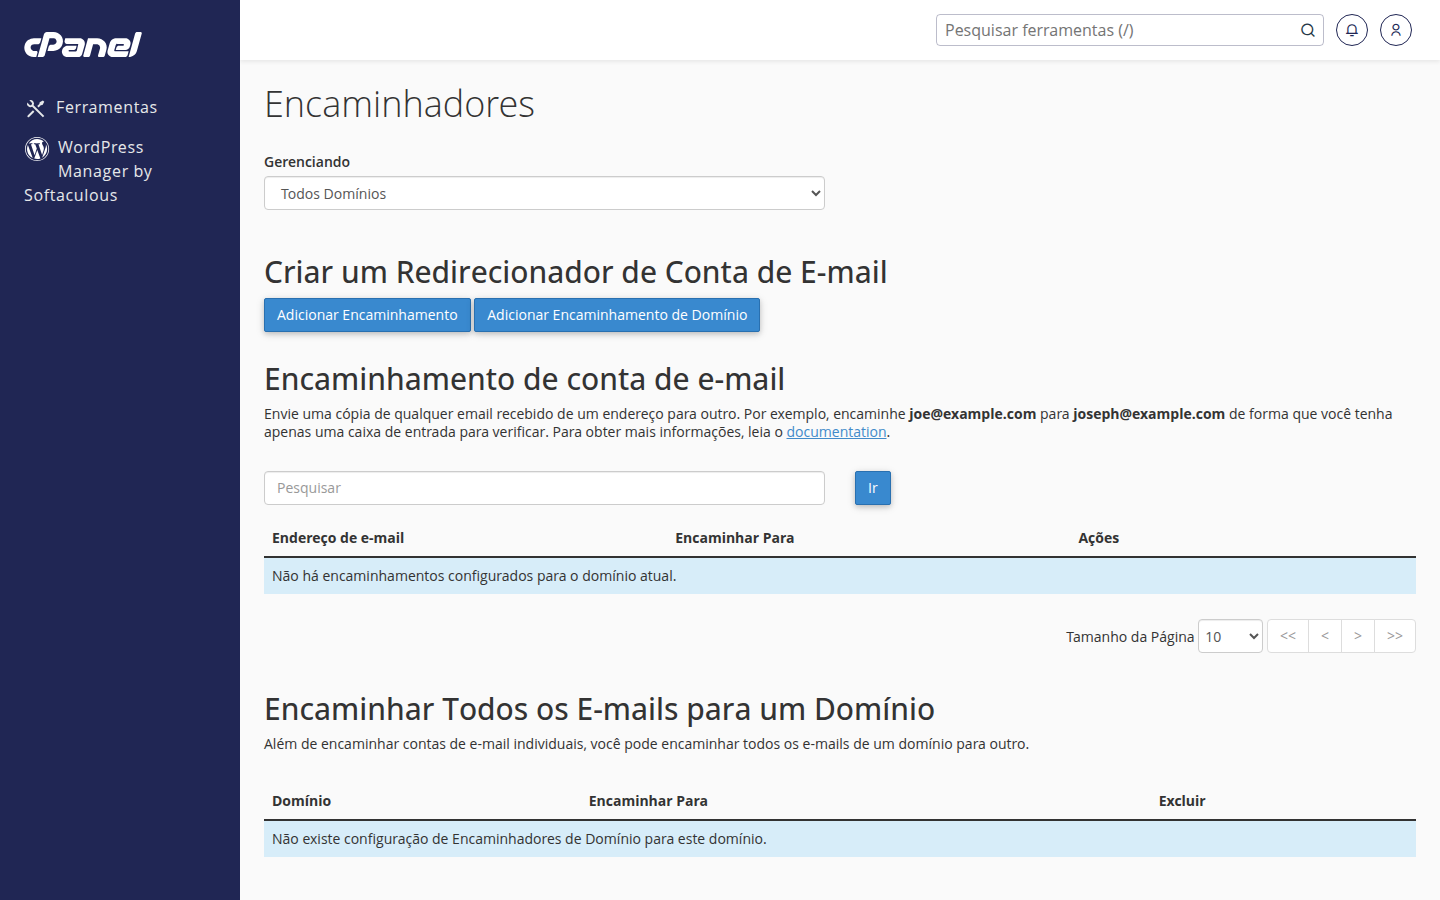
Se vir encaminhamentos para endereços que você não reconhece, remova imediatamente.
Passo 6: Verifique o DNS e os registros
Os hackers podem alterar seus registros DNS para redirecionar seu site para um servidor malicioso. Acesse DNS Zone no cPanel.
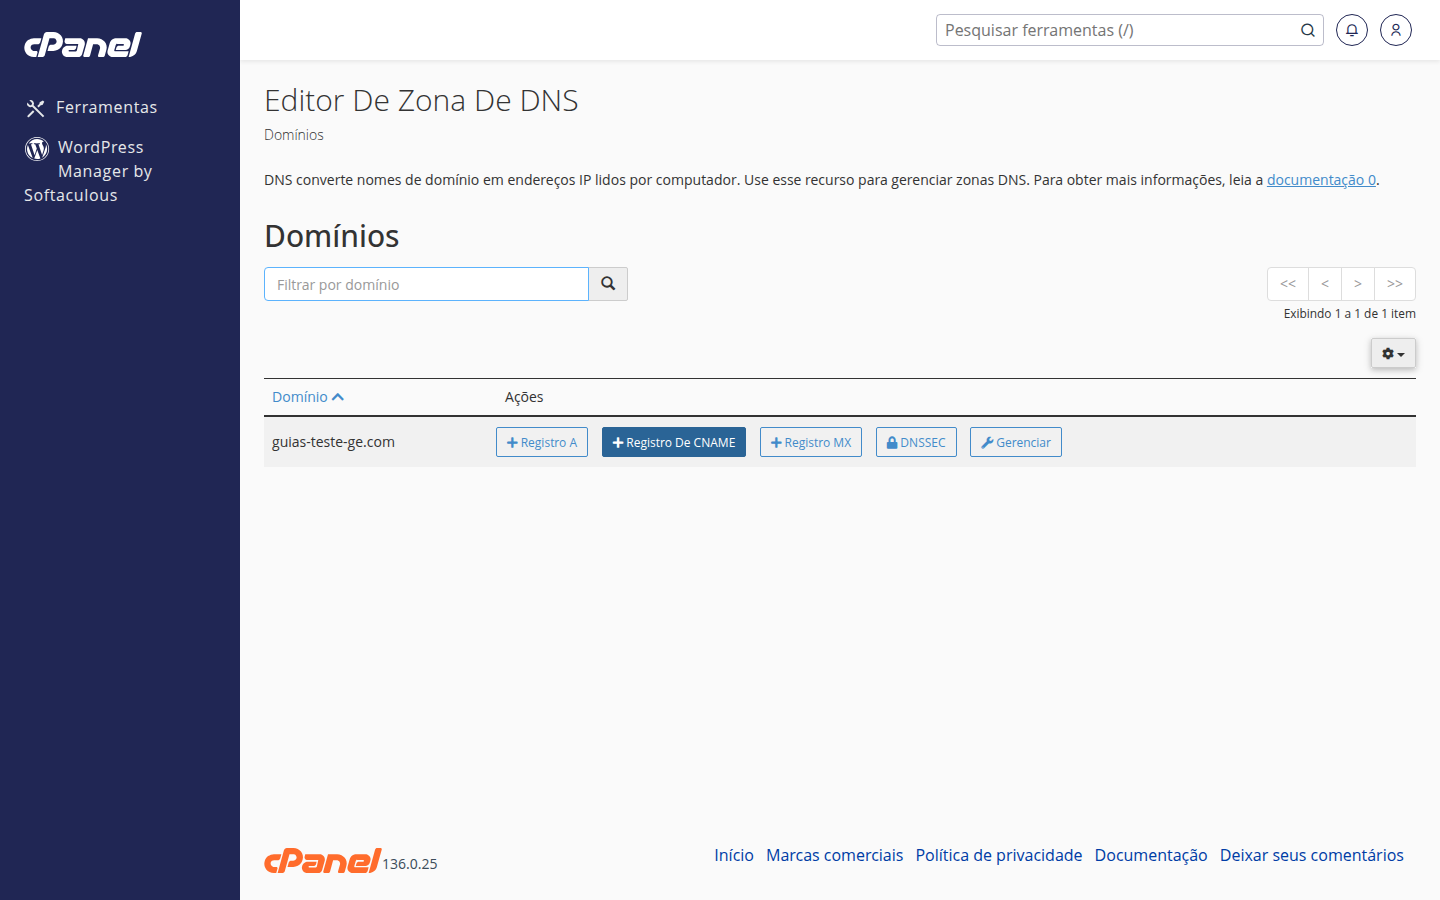
Confira se há registros A ou CNAME estranhos apontando para domínios suspeitos. O padrão é que seu domínio aponte para si mesmo ou para servidores da GeHost.
Passo 7: Revise os bancos de dados (se você usa WordPress, lojas, etc.)
Se seu site usa banco de dados (como WordPress, WooCommerce), acesse Bancos de Dados MySQL.
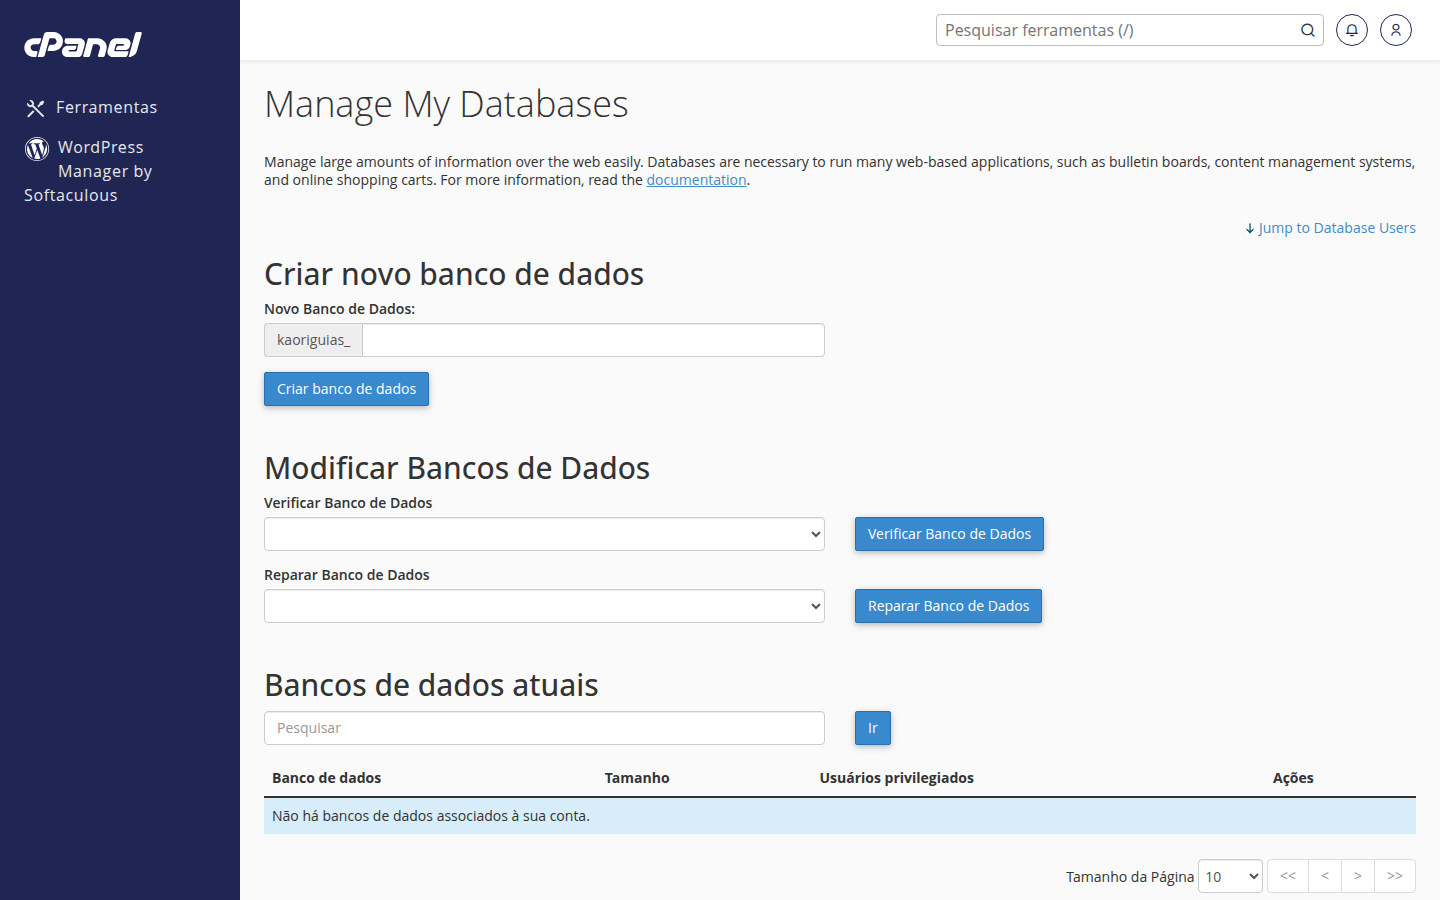
Verifique se há bancos criados recentemente sem seu conhecimento. Também confira os usuários — se houver um com permissão total que você não criou, é sinal de alerta.
Passo 8: Por onde os hackers entraram? (Principais caminhos)
Os invasores geralmente entram por uma das seguintes portas:
- Senha fraca: Seu login ou senha é fácil de adivinhar (ex: "123456", "admin", "senha123").
- Plugins ou temas desatualizados: Se você usa WordPress, plugins antigos podem ter falhas de segurança.
- Arquivos maliciosos: Arquivos de upload (como imagens ou documentos) que escondem código malicioso.
- E-mail com senha vazada: Se você usou a mesma senha em outro site que foi invadido, pode ter sido roubada.
💡 Dica: Use senhas fortes, únicas e com autenticação de dois fatores (2FA) sempre que possível.
Passo 9: O que fazer agora?
Se confirmou que seu site foi invadido, siga estes passos:
- Atualize tudo: Plugins, temas, sistema operacional (se aplicável).
- Reforce suas senhas: Use senhas complexas e diferentes para cada conta.
- Use um scanner de segurança: Ferramentas como Wordfence (para WordPress) ou o scanner interno do cPanel podem ajudar.
- Contate o suporte da GeHost: Comunique o problema. Eles estão aqui para te ajudar com ética e cuidado.
Passo 10: Prevenção é o melhor remédio
Para manter seu site seguro, siga estas práticas:
- Atualize seu sistema e plugins regularmente.
- Use apenas plugins e temas de fontes confiáveis.
- Evite compartilhar senhas.
- Use SSL (já incluído na GeHost) para proteger dados.
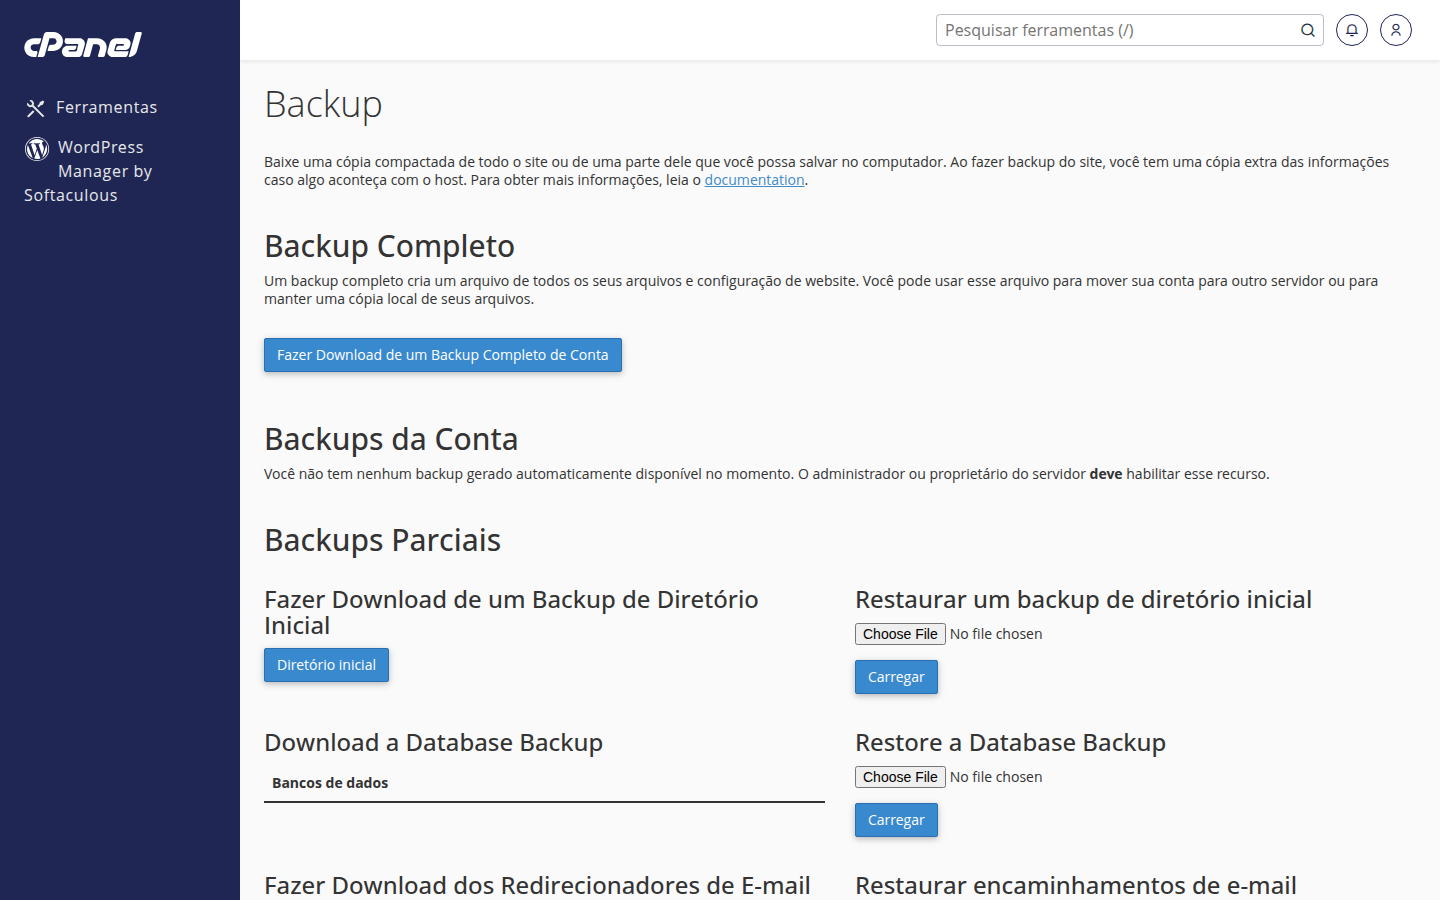
- Faça backups regulares — o cPanel tem essa opção em Backup.
Quer ajuda? Estamos aqui!
Se precisar de suporte, entre em contato com a GeHost pelo painel ou pelo e-mail suporte@gehost.com.br. Lembrando: nosso suporte
